
HarmonyOS 7 + ohpm Lockfile:间接依赖漂移的图锁定与离线构建证据【鸿蒙心迹】
同一份 oh-package.json5 没有改,开发机重新安装后却出现不同的间接依赖,这类问题很容易被误判成“缓存偶发异常”。真正麻烦的地方不在于版本号变了,而在于团队通常缺少一份能回答三个问题的证据:谁引入了它、旧图与新图差在哪、构建是否仍然可复现。
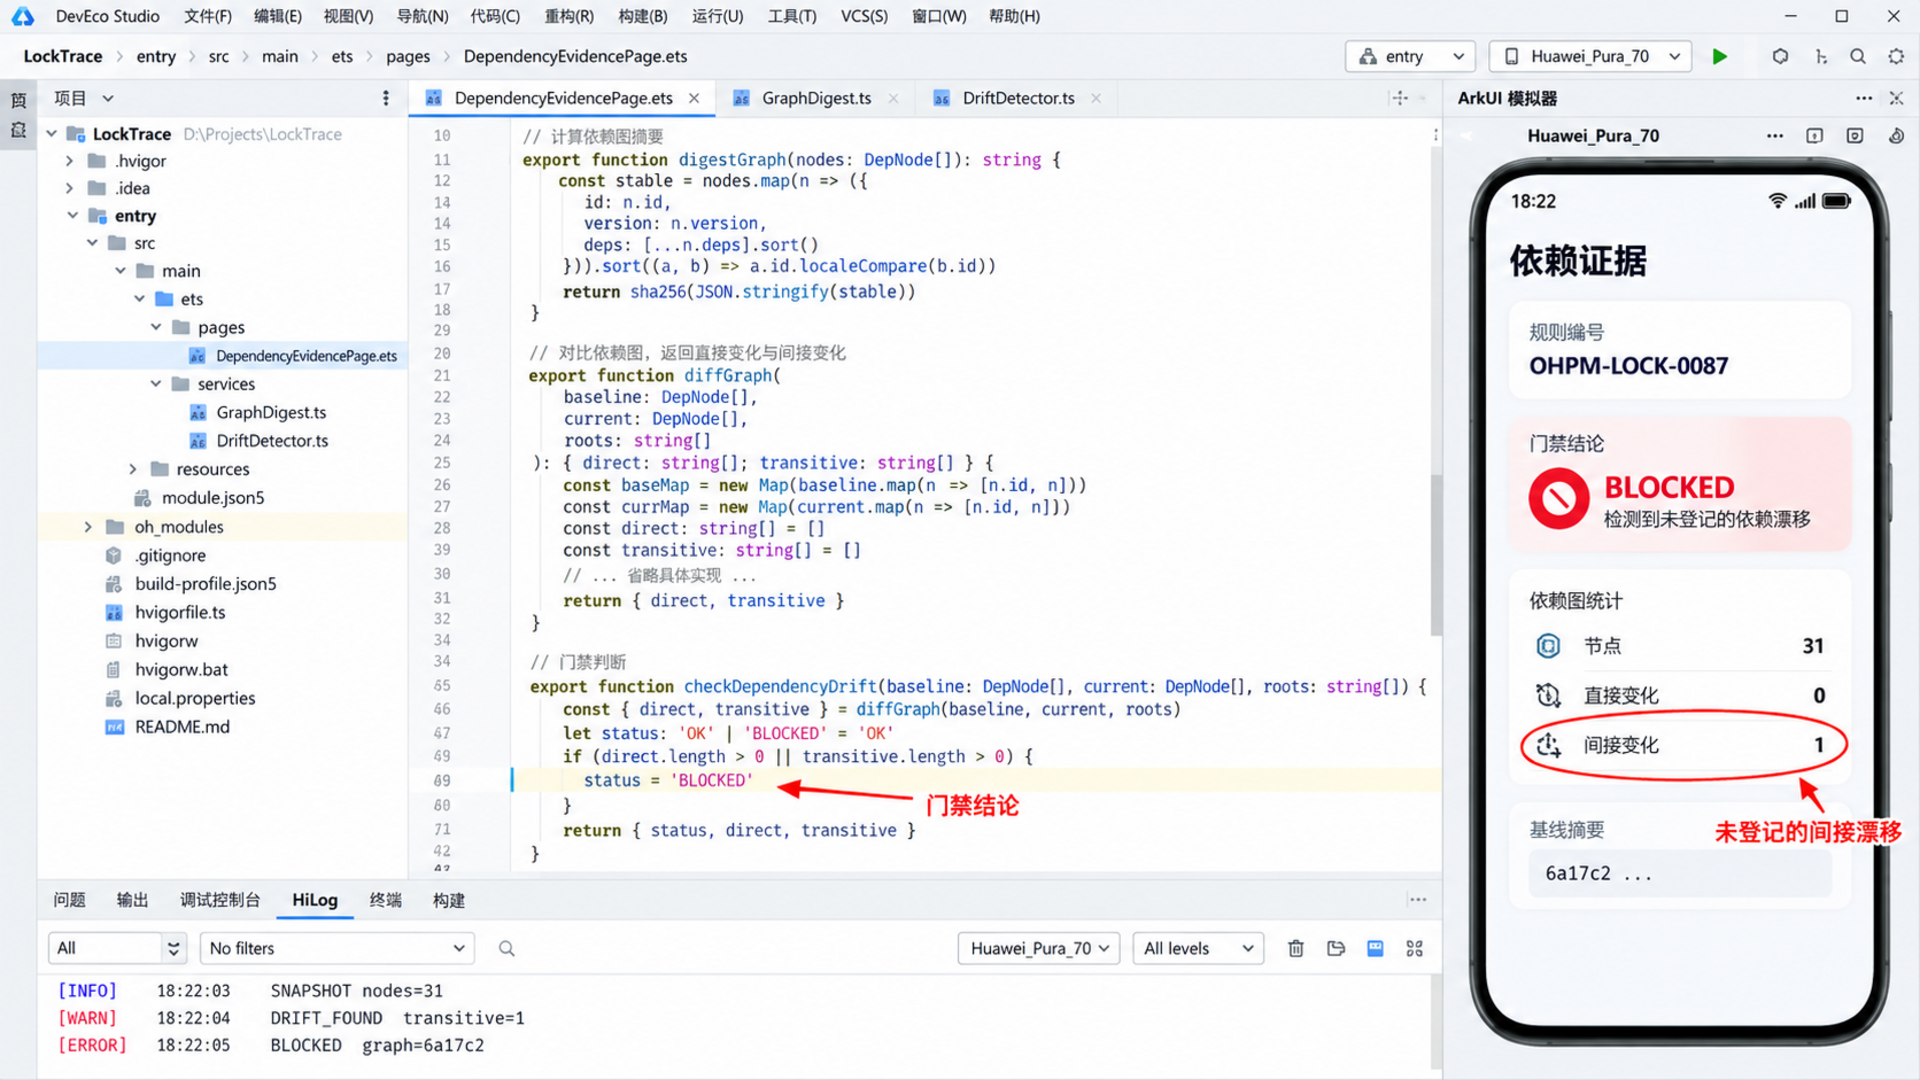
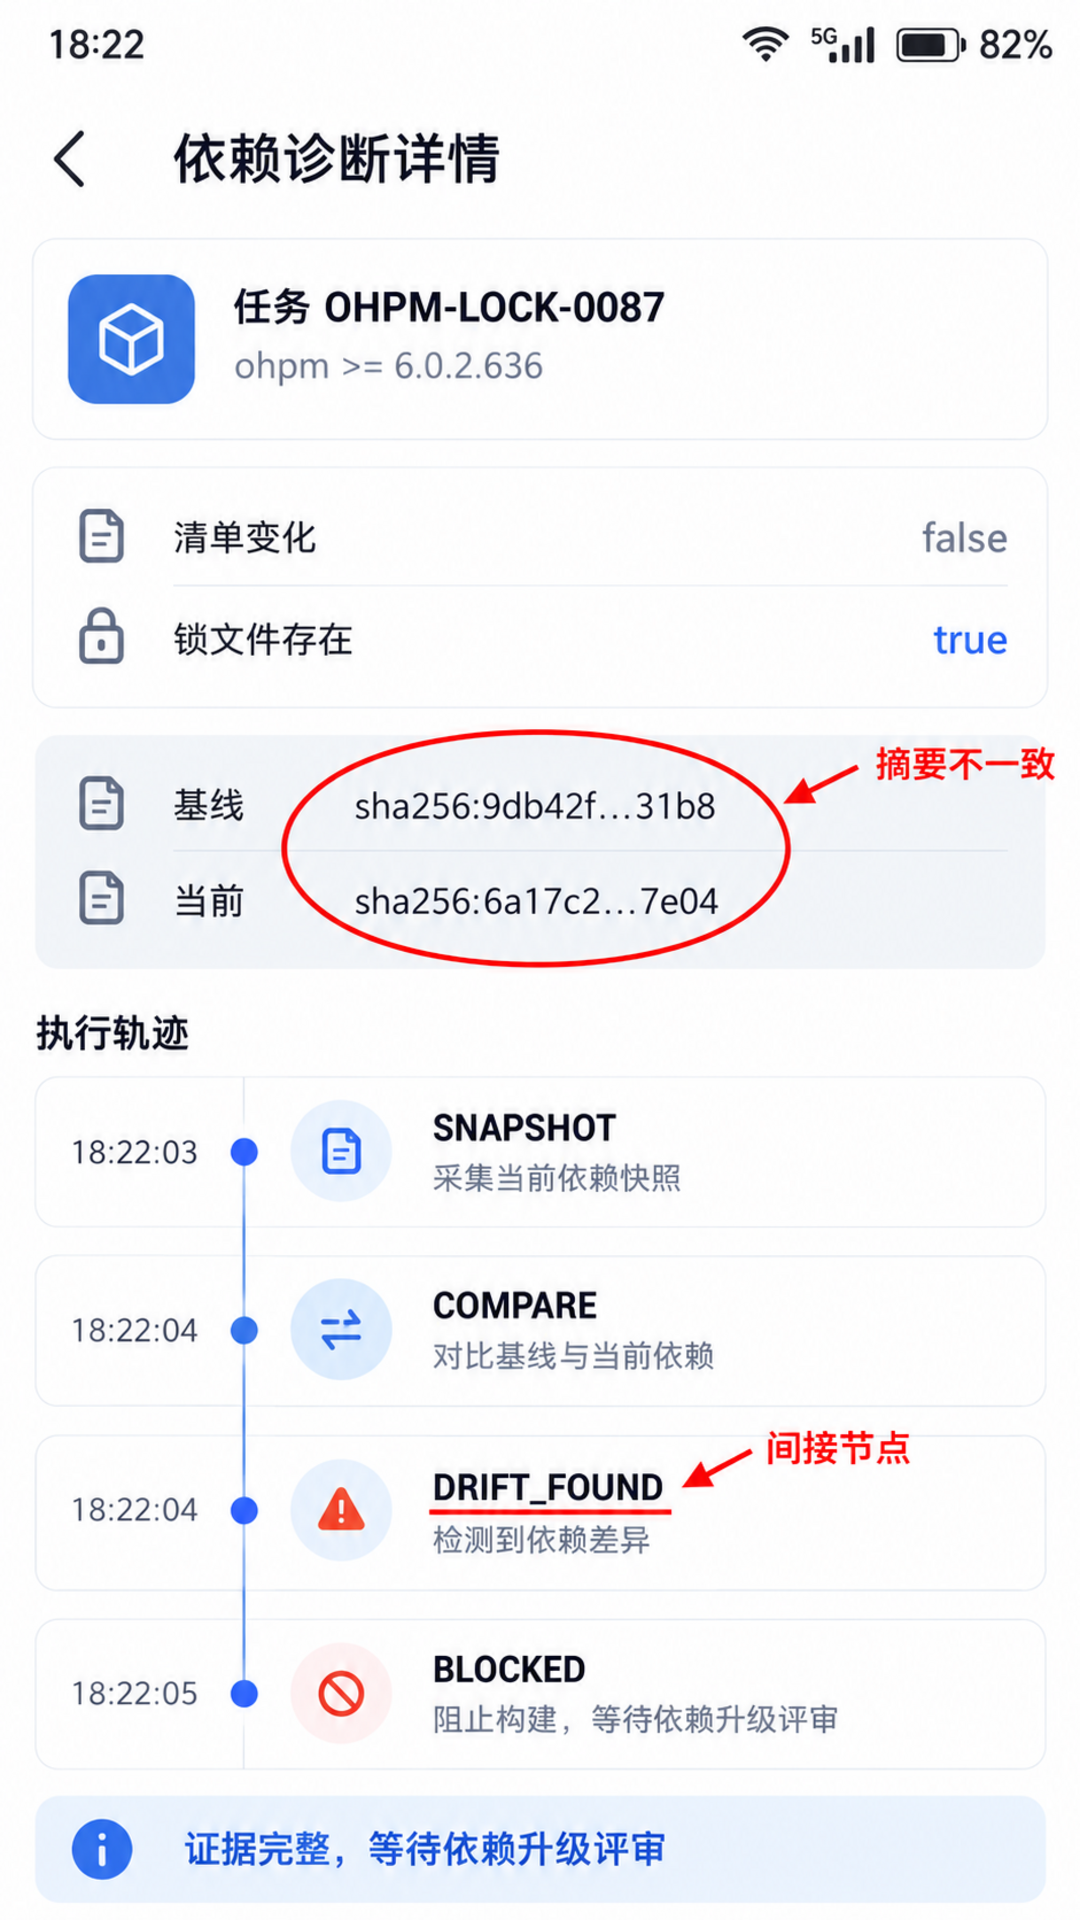
本文把这个问题收缩成一个可演示的 LockTrace 工程。页面名为 DependencyEvidencePage,检查任务为 OHPM-LOCK-0087。示例数据固定为 6 个根依赖、31 个依赖节点、直接依赖变化 0 个、间接依赖变化 1 个。基线摘要是 sha256:9db42f…31b8,当前摘要是 sha256:6a17c2…7e04,最终状态为 BLOCKED。这些结果用于解释检查流程,不冒充某个真实项目的线上构建记录。
一、没有改清单,不等于依赖图没有变化
依赖问题最容易被“顶层视角”掩盖。开发者通常先看 oh-package.json5:几个直接依赖的版本范围都在,Git 也没有差异,于是自然把注意力转向业务代码。可是安装器真正处理的是一张图。直接依赖只是入口,入口下面还有间接依赖、可选关系、不同模块的重复边,以及不同目标产物下的解析结果。
如果清理时把锁文件一并删除,再根据范围重新解析,图中某个间接节点就可能落到另一个满足条件的版本。官方 ohpm clean 文档明确说明,默认清理会删除 oh-package-lock.json5,使用 --keep-lockfile 才会保留它。这个细节解释了一个常见现象:业务清单没动,执行“彻底清理”后,安装结果却发生了变化。
这里不能把锁文件理解成多余缓存。它更像一次解析决策的固化结果。清单回答“允许什么”,锁文件回答“本次实际用了什么”。发布构建若只有前者,复现能力就会依赖仓库当时的可见版本、网络与解析器行为;保留后者,才有机会把一次构建还原成同一张图。
LockTrace 不把“锁文件变化”一律判错。依赖升级本来就是正常动作。它只阻止一种危险组合:业务清单没有变化、依赖图摘要变化、变更说明又没有登记。也就是说,门禁关注的是未经解释的漂移,而不是反对升级。
二、先建立基线,再讨论漂移
检查器输入不是一堆散落日志,而是一份规范化快照。快照只保留包名、解析版本、来源、依赖边和目标环境,不记录安装时间、绝对路径等噪声字段。这样做有两个好处:第一,摘要稳定;第二,评审者能直接看到结构差异,而不是比较几千行顺序可能变化的文本。
官方 ohpm list 支持递归查看依赖,并可使用 -j 输出 JSON。大工程还可以先把输出重定向到文件,避免控制台显示上限影响证据收集。本文并不绑定某个未公开的锁文件内部字段,而是先通过适配器把 ohpm list -r -j 的结果转换成自己的 GraphSnapshot。这样即使工具输出扩展了字段,核心比较逻辑也不需要跟着散落修改。
这段代码解决什么问题:把依赖节点排序、去噪并计算稳定摘要,让同一张图无论输出顺序如何都得到同一结果。
import crypto from 'node:crypto'

export interface GraphNode {
  name: string
  version: string
  source: string
  dependencies: string[]
}

export function digestGraph(nodes: GraphNode[]): string {
  const canonical = nodes
    .map(node => ({
      name: node.name,
      version: node.version,
      source: node.source,
      dependencies: [...node.dependencies].sort()
    }))
    .sort((a, b) => `${a.name}@${a.version}`.localeCompare(`${b.name}@${b.version}`))
  return `sha256:${crypto.createHash('sha256')
    .update(JSON.stringify(canonical))
    .digest('hex')}`
}
这里刻意先排序边,再排序节点。若只排序节点,某个包的依赖数组顺序仍可能导致摘要抖动。source 也被纳入摘要,因为相同包名和版本若来自不同仓库或本地路径,不能视为同一个构建输入。实际项目还应剔除账号、令牌和绝对目录,避免证据文件泄露环境信息。
三、差异需要沿着父链解释
单纯输出“版本从 3.4.1 变成 3.5.0”还不够。评审者接下来一定会问:这个包是谁带进来的?是否存在另一条路径仍在使用旧版?删除它会影响哪个模块?因此 LockTrace 在发现节点变化后,会从变化节点反向查找根依赖,生成最短父链。
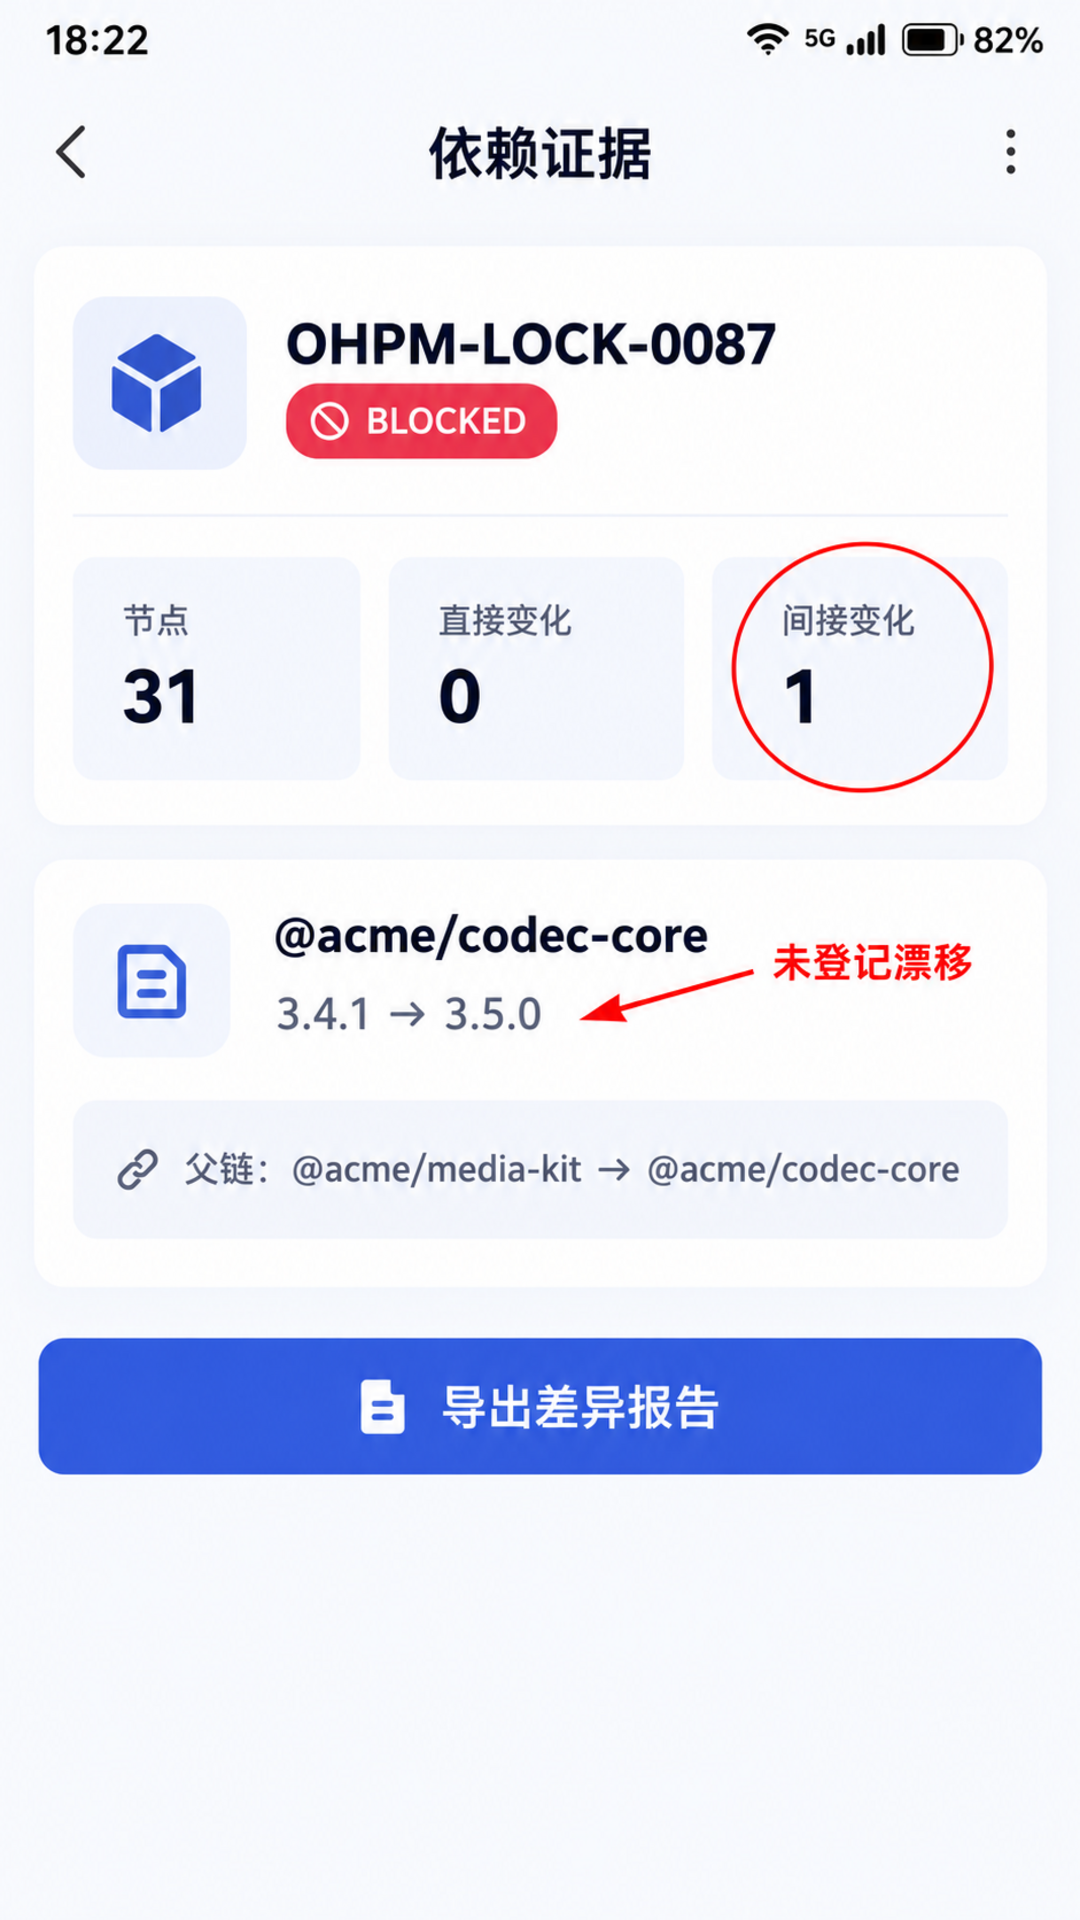
演示图中的变化节点是内部示例包 @acme/codec-core,由 @acme/media-kit 间接引入。它不是公开 ohpm 包,也不表示真实仓库存在同名组件。这里使用内部占位名称,是为了把判断重点放在图关系上:根依赖未变,叶子节点升级,且没有对应升级说明。
这段代码解决什么问题:比较基线与当前快照,并把每个版本变化标记为直接变化、间接变化或来源变化。
export interface Drift {
  name: string
  before?: GraphNode
  after?: GraphNode
  kind: 'ADDED' | 'REMOVED' | 'VERSION' | 'SOURCE'
  direct: boolean
}

export function diffGraph(
  baseline: GraphNode[], current: GraphNode[], roots: Set<string>
): Drift[] {
  const oldMap = new Map(baseline.map(v => [v.name, v]))
  const newMap = new Map(current.map(v => [v.name, v]))
  const names = new Set([...oldMap.keys(), ...newMap.keys()])
  const result: Drift[] = []
  for (const name of names) {
    const before = oldMap.get(name)
    const after = newMap.get(name)
    if (!before) result.push({ name, after, kind: 'ADDED', direct: roots.has(name) })
    else if (!after) result.push({ name, before, kind: 'REMOVED', direct: roots.has(name) })
    else if (before.version !== after.version)
      result.push({ name, before, after, kind: 'VERSION', direct: roots.has(name) })
    else if (before.source !== after.source)
      result.push({ name, before, after, kind: 'SOURCE', direct: roots.has(name) })
  }
  return result.sort((a, b) => a.name.localeCompare(b.name))
}
状态变化很明确:读取完成后是 SNAPSHOT,摘要不同进入 COMPARE,发现未登记的间接节点后变为 DRIFT_FOUND,门禁最终落在 BLOCKED。易错点是用包名作为唯一键。如果项目允许同名包多版本并存,键必须提升为“包名 + 版本 + 来源 + 父路径”,否则比较会把两条边压成一条。本文 Demo 为了突出流程,约束同名包只保留一个解析版本。
四、锁文件稳定,不等于永远不更新
锁定与升级不是对立关系。比较稳妥的团队动作是把“更新依赖”和“构建应用”拆成两条流程。普通开发与发布任务消费已提交的锁文件;专门的升级任务允许执行更新命令、生成新快照、跑测试,并把依赖差异与业务变更放在同一次评审里。
官方文档显示,从 ohpm 6.0.2.636 开始,ohpm update 可使用 --lockfile_stable_order:当 oh-package.json5 未变化时,已生成锁文件的字段内容保持稳定。这个能力降低了无意义排序差异,但它不替代版本评审。稳定顺序解决的是“文本为什么乱动”,依赖门禁解决的是“解析结果为什么动”。两者组合才有价值。
离线构建也不能只看命令是否成功。团队需要把 ohpm 版本、锁文件摘要、依赖图摘要、仓库来源策略一起写入证据。否则某台机器即使命中了本地缓存,也只能说明“这台机器装出来了”,不能说明新的干净环境可以复现。
这段代码解决什么问题:根据清单变化、图变化和升级登记决定放行,避免把预期升级与未知漂移混在一起。
export interface GateInput {
  manifestChanged: boolean
  graphChanged: boolean
  approvedTicket?: string
  driftCount: number
}

export function decideGate(input: GateInput): 'PASSED' | 'BLOCKED' {
  if (!input.graphChanged) return 'PASSED'
  const approvedUpgrade = input.manifestChanged &&
    /^DEP-\d{4,}$/.test(input.approvedTicket ?? '') &&
    input.driftCount > 0
  return approvedUpgrade ? 'PASSED' : 'BLOCKED'
}

const result = decideGate({
  manifestChanged: false,
  graphChanged: true,
  driftCount: 1
}) // BLOCKED
这里没有把工单号当成安全证明,它只是说明差异进入了显式流程。真正放行前仍要检查变更包的发布说明、许可证、兼容性测试和安全扫描。另一个易错点是只判断锁文件文本是否变化;工具版本升级可能改变格式,所以更可靠的判断是同时保存规范化图摘要和原始锁文件摘要。
五、把诊断结果送回开发页面
命令行适合阻断流水线,但日常排查需要更直观的反馈。DependencyEvidencePage 只展示四类信息:任务身份、两份摘要、漂移节点、处理建议。页面不负责修改锁文件,也不提供“一键接受”。这是刻意的边界设计——诊断界面可以降低理解成本,但不能绕过代码评审。
演示任务 OHPM-LOCK-0087 在 18:22 打开时显示 31 个节点、0 个直接变化和 1 个间接变化。红色提示落在 @acme/codec-core 3.4.1 → 3.5.0,下方给出父链 @acme/media-kit → @acme/codec-core。状态栏中的 BLOCKED 与流水线结论一致,不使用“安装失败”这种模糊说法,因为安装本身可能成功,失败的是可复现性门禁。
这段代码解决什么问题:用 ArkUI 把不可放行原因组织成稳定页面状态,并区分摘要、差异和建议。
@Entry
@Component
struct DependencyEvidencePage {
  @State status: string = 'BLOCKED'
  @State drift: string = '@acme/codec-core 3.4.1 → 3.5.0'

  build() {
    Column({ space: 14 }) {
      Text('依赖证据').fontSize(28).fontWeight(FontWeight.Bold)
      Text('任务 OHPM-LOCK-0087 · 18:22').fontColor('#667085')
      Text(this.status).fontColor('#B42318').fontWeight(FontWeight.Bold)
      Text('节点 31 · 直接变化 0 · 间接变化 1')
      Divider()
      Text(this.drift).fontSize(18)
      Text('父链:@acme/media-kit → @acme/codec-core')
      Text('基线 sha256:9db42f…31b8')
      Text('当前 sha256:6a17c2…7e04')
      Button('导出差异报告').enabled(true)
    }.padding(24).width('100%').height('100%')
  }
}
页面状态应来自一次不可变报告,而不是一边渲染一边重新读取安装目录。否则扫描尚未结束时,节点数和摘要可能前后不一致。实际项目还应让报告携带生成工具版本与 schema 版本;页面遇到未知 schema 时应显示“不支持”,而不是猜测字段。
六、异常恢复要保留旧证据
依赖安装失败时,最不应该做的动作是覆盖上一份成功快照。失败安装可能留下不完整目录,若检查器把它保存成新基线,下一次比较就会把错误状态当成正常。LockTrace 采用临时文件写入:先生成 current.tmp.json,完成结构校验与摘要计算后再原子替换 current.json;只有人工批准升级后,才更新 baseline.json。
网络中断、私仓不可达、凭据过期和 JSON 输出不完整分别对应不同状态。它们都不应被归类为 DRIFT_FOUND。前者属于“证据不足”,页面显示 EVIDENCE_INCOMPLETE,流水线仍阻断,但提示开发者恢复采集;后者说明证据完整且确实存在差异,处理动作是评审依赖升级。把两类问题分开,排查路径会短很多。
诊断详情页记录的阶段为:SNAPSHOT 18:22:03、COMPARE 18:22:04、DRIFT_FOUND 18:22:04、BLOCKED 18:22:05。同时显示 ohpm 条件 >=6.0.2.636、清单变化 false、锁文件存在 true。红圈标注的是“间接变化 1”和两份摘要,而不是把整页涂红。
七、实际工程中的边界
第一,不能假设所有差异都来自公开仓库。路径依赖、工作区模块、私仓和参数化配置都可能改变图,快照必须保留来源类型。第二,不能在多模块工程里只扫描 entry。官方 ohpm list 已提供递归与目标路径相关能力,检查器应明确自己覆盖的是工程级图还是某个 target 的图。
第三,缓存命中不能替代离线证据。真正的可复现构建至少需要固定工具版本、提交锁文件、控制仓库来源,并在干净环境验证。第四,不要让自动修复直接提交新锁文件。依赖升级具有供应链含义,自动化可以生成差异与候选补丁,但最终接受动作应保留评审记录。
第五,锁文件不是安全扫描器。摘要一致只能证明输入相同,不能证明输入安全。漏洞、恶意包、许可证风险仍需要独立流程。反过来,安全扫描通过也不代表构建可复现,这两条门禁应分别给出结论。
八、结论
在真正落到团队流程之前,还需要补齐几件不太显眼、却决定门禁是否可信的事。
1. 快照必须携带运行环境
依赖图本身只是结果,解析它的工具也是输入。LockTrace 的报告头会保存 ohpm 版本、Node.js 版本、操作系统标识、仓库策略摘要、目标名称以及 Git 提交号。这里保存操作系统不是为了把不同系统一律判成差异,而是为了排除路径依赖、可选依赖和本地脚本带来的环境分叉。若两份图不同而工具版本也不同,排查顺序应先统一工具,再讨论依赖内容。
仓库策略摘要同样重要。团队可能配置官方仓、企业代理和内网私仓,包名与版本相同并不能证明下载源相同。报告不记录令牌和完整私有地址,只记录经过脱敏的仓库别名及策略摘要。这样既能发现来源切换,又不会把凭据写进 CI 产物。
目标名称用于处理多 target 工程。同一个模块在开发、测试和发布目标下可能使用不同参数文件或动态依赖配置。如果基线来自 release,当前图却来自 debug,摘要不同是预期结果,不能直接归类为漂移。门禁应先比较快照身份,身份不一致就返回 BASELINE_SCOPE_MISMATCH,要求选择正确基线,而不是给出误导性的包差异。
2. 升级评审关注的是影响面
当变化是预期升级时,差异报告要从“阻断单”转成“评审单”。评审单至少包含旧版本、新版本、父链、受影响模块、许可证变化、公开变更说明链接和测试范围。父链可能不止一条,最短链适合页面概览,完整链应放在附件中。只有这样,团队才能判断某个底层库升级究竟影响图片解码、网络层还是纯开发工具。
DEP-2048 这类批准号不能由脚本自动生成后自我放行。合理流程是:升级任务生成候选图;开发者填写影响说明;代码评审通过后将批准号与新基线一起合入。普通分支拿到新基线后只能消费,不能在构建失败时临时重写。这种权限分离能阻止“为了让流水线变绿而接受所有变化”。
对删除节点也要谨慎。依赖减少通常是好事,但如果删除来自条件解析错误,应用可能在某种设备形态或某个动态模块中才暴露缺失。门禁可以允许“仅删除”进入较低级别评审,却不能完全忽略。至少要执行干净安装、编译和关键启动路径验证。
3. 测试要覆盖三种失败形态
第一种是顺序噪声。把同一快照中的节点和边随机打乱,摘要必须保持一致。第二种是真实漂移。只修改一个间接节点版本,报告必须准确给出节点、父链和 BLOCKED。第三种是证据损坏。截断 JSON、制造重复节点或缺失根依赖,检查器应返回 EVIDENCE_INCOMPLETE,并保留旧基线。
还应测试同名多版本、路径依赖、私仓来源切换和模块缺失。尤其是同名多版本,若模型仍以包名为键,就会出现“一个版本覆盖另一个版本”的假阴性。解决方式不是在页面上补一句提示,而是从数据模型上把节点身份改成可唯一定位的复合键。
性能方面,31 个节点的 Demo 很小,真实工程可能有数百个节点。摘要计算应是线性遍历加排序,父链查询可以预建反向邻接表,避免每个漂移节点都全图扫描。即便如此,依赖门禁也不该在每次编辑时触发,它适合安装完成、提交前检查和 CI 构建三个节点。
4. 报告也有生命周期
报告生成后先写入临时目录,结构校验通过再提交;流水线结束后上传不可变附件;新的成功报告产生后,旧报告继续保留一段时间用于回溯。开发页面读取报告时核对任务 ID、提交号和图摘要,发现任一不符就显示 STALE_REPORT。这样能避免开发者打开上一次任务的绿色结果,误判当前分支已经通过。
证据保存周期由团队合规策略决定。报告中不应包含开发者主目录、私仓凭据和完整网络地址。若依赖包名本身属于敏感业务信息,对外分享文章或截图时也要使用本文这样的示例名称,而内部报告保留真实名称并受权限控制。
最后,基线不是越多越好。比较实用的划分通常是“目标 + 平台 + 工具链主版本”。如果给每个提交都建独立基线,任何变化都能找到一个看似匹配的旧文件,门禁反而失去约束。基线更新应与发布分支和升级评审绑定,并保留清晰的替换原因。
5. 本地提示与流水线结论必须同源
不少团队会在 DevEco Studio 里写一套检查,又在 CI 中维护另一套脚本。时间一长,本地提示可能仍按旧阈值放行,流水线却按新规则阻断。LockTrace 的做法是让命令行生成唯一报告,本地页面只负责读取和展示;策略文件也跟随仓库版本管理,界面显示策略摘要。这样本地、截图和流水线引用的是同一个任务 ID 与同一组摘要。
本地检查可以为了速度复用已安装目录,发布检查则必须在干净工作区执行。两者的证据等级不同,页面要明确标记 LOCAL_HINT 或 CI_EVIDENCE,不能把快速提示当成发布结论。若本地与 CI 不一致,优先比较快照身份、ohpm 版本和仓库策略,而不是立即删除缓存重装。
日志也应围绕状态机输出。每行包含任务 ID、阶段、节点数、摘要前缀和耗时,禁止只打印“检查失败”。对 OHPM-LOCK-0087 来说,关键日志是“31 个节点完成规范化”“图摘要不一致”“1 个间接节点未登记”“状态 BLOCKED”。这些字段与页面一致,才能从截图快速回到原始证据。
最后要给检查器设置失败上限。若采集命令超时、输出过大或解析器不认识新 schema,任务应快速进入 EVIDENCE_INCOMPLETE,释放子进程和文件句柄,并保留可诊断的截断日志。静默降级成“无差异”会制造最危险的假通过,因此未知状态必须偏向阻断,但提示语要准确说明是检查未完成,而不是依赖一定有问题。
OHPM-LOCK-0087 的重点不是抓到一个 3.4.1 到 3.5.0 的版本变化,而是把“依赖似乎没改”转换成可验证事实:根清单没变、图摘要变了、变化位于间接节点、父链可以解释、升级没有登记,所以状态为 BLOCKED。
对 HarmonyOS 工程来说,比较实用的落地顺序是:保留并提交锁文件;用 ohpm list -r -j 采集依赖图;做规范化摘要;把升级与普通构建分流;最后把差异报告纳入 CI 产物。这样遇到环境差异时,团队讨论的就不再是“谁的机器有问题”,而是哪条依赖边发生了未经解释的变化。
参考资料:

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 2
 0
- 0


 已为社区贡献10条内容

所有评论(0)