登录社区云,与社区用户共同成长
邀请您加入社区
本文提出在3DGS空间重建前,通过SHA-256校验实现“文件可信”与“文件存在”分离,构建不可篡改的采集清单(如FrameProof项目),确保每帧内容未被覆盖或污染。针对RECON-42批次中1帧不一致问题,系统自动隔离并维持旧场景可见,避免错误发布。强调清单应于采集确认后冻结,复核采用流式哈希计算,发布指针仅在整批通过后更新,并明确区分“隔离”与“失败”,保障流程可追溯、可解释。结论:该机制
本文提出工具 HarProofDesk,聚焦三方 HAR 交付的可验证性,通过比对预期文件清单与实际解包内容,确保文件存在性、路径安全与哈希一致性。针对“编译成功≠交付完整”的误区,强调需独立验证文件数量、路径合法性及指纹匹配,防止遗漏或篡改。工具采用严格路径校验与分阶段校验逻辑,避免路径穿越与误判,实现交付证据的可归档、可复核,提升供应链透明度与合规性。
本文通过实现“缩略图内容哈希”功能,深入探讨了并发任务管理中的核心挑战:任务身份识别、取消时机与结果归属。作者基于 ArkTS 的 TaskPool 构建了带生成号(generation)和注册表(Registry)的管控机制,有效解决重复提交、迟到结果覆盖、资源浪费等问题。最终实现 48 个任务中 36 执行、12 取消、3 个迟到丢弃,且 Active Tasks=0,确保任务生命周期完整闭环
为解决素材库缩略图哈希并发任务中的重复提交、迟到结果覆盖与资源浪费问题,引入任务注册表(Registry)与生成号(generation)机制,实现任务去重、结果归属校验与无效任务主动取消。结合cancel与generation双层控制,确保48个任务中仅36个执行、12个被取消、3个迟到结果丢弃,最终Active Tasks=0,任务链路闭环,真正实现并发任务的“归属感”与稳定性。
为解决素材库缩略图哈希并发任务的重复提交、结果错乱与资源浪费问题,本文通过引入任务注册表(Registry)、generation版本控制、主动取消(cancel)机制,实现任务去重、结果归属校验与无效计算回收。结合轻量级并发管理与清晰的状态流转(QUEUED→STABLE),确保48个任务中仅36个执行、12个被取消、3个迟到结果丢弃,最终Active Tasks=0,真正实现任务的“归属感”与
本文介绍在图像搜索去重中如何平衡精准与可用性。针对同一素材经裁剪、压缩后重复出现的问题,提出三阶段方案:候选边生成(基于感知哈希、宽高比、时间差)、可解释族谱归并(使用并查集+代表图校验)、可撤销提交(事务+操作日志)。通过多信号融合与阈值调优,实现120条结果聚类为34族,误合并降为0,保留全部原始数据,支持撤销与审计,兼顾视觉相似性与业务准确性。
本文以 GaussRoom 项目为例,拆解 HarmonyOS 7 空间重建工程链路:通过任务 ID 与状态机(ReconTaskStore)实现任务可追踪、可恢复;将进度与关键帧数结合,使 68% 进度具备业务含义;引入 TiledGSNode 实现视口驱动的分块渲染,结合相机绑定与瓦片请求监控,构建可诊断的大场景重建流程。核心价值在于:将原本“感觉卡顿”的问题转化为可复现、可分析的结构化数据链
HarmonyOS 的 ArkTS 并发能力提供 TaskPool、Worker 等选择,但究竟使用哪一种,应根据数据是否可传递、任务时长与生命周期决定。精准碰一碰解决的是空间上的准确触发,业务系统仍然要解决时间上的重复、乱序与重放。第二,示例中的签名函数只是文章里的边界占位,实际项目要使用平台安全能力和正式密钥方案,不能用字符串长度当验签逻辑。近场交互缩短的是入口,不应缩短安全判断。它把系统入口
本文介绍在ArkTS与Rust跨语言集成中构建稳定、安全的图像去重工具HashVault的实践。通过三层架构(ArkTS适配器、C++胶水层、Rust算法层),实现接口契约明确、错误处理结构化、内存安全可控。关键设计包括:前置校验防止无效调用,C++层仅做参数翻译与边界检查,Rust侧使用catch_unwind捕获panic并返回统一错误码。最终达成高可靠性与可维护性,确保跨平台、跨语言调用的稳
回顾一下:在中以 git TAG 引入 signed_json,构造实例,调用verifydecrypt三个方法即可在鸿蒙 App 内完成 JWS 验签、JWE 解密与链式调用。加解密全部走纯 Dart 路径(jose库 +ZLibCodec),通过compute()在后台 Isolate 执行,不阻塞 UI 线程。同一份 Dart 代码在 Android、iOS、鸿蒙、Web 四端行为一致——A
回顾一下:在中以 git TAG 引入 key_hash,调用一行代码即可在鸿蒙 App 内获取签名证书的 SHA-256 指纹。鸿蒙侧通过查询自身签名信息,零权限、零侵入,获取的指纹可直接注册到 Facebook、Kakao 等第三方平台完成密钥校验。同一份 Dart 代码在 Android、iOS、鸿蒙三端行为一致——Android 返回 SHA-1 Base64,iOS 返回系统版本,鸿蒙返
本文深入探讨了键值存储(KV Store)在高频读写场景下的优化策略。首先分析了KV Store被低估的工程价值,指出其在登录Token、会话状态等场景下的适用性。然后剖析了核心原理,包括mmap内存映射减少拷贝、Hash索引实现O(1)复杂度、WAL写优化机制,并对比了三种写入模式(NO_LOG/LOG_ONLY/LOG_AND_FLUSH)的可靠性差异。通过源码解析展示了API使用方法,包括批
摘要 本文详细介绍了鸿蒙PC版Markdown编辑器OhMarkdown的构建交付流程。该应用采用ArkTS原生代码与Vite Web内核双架构,需严格按顺序构建:先通过Vite生成离线HTML,再用Hvigor打包成HAP。文章重点阐述了Debug/Release双构建链配置、API 24兼容性设置、单文件资源优化、未签名HAP生成及SHA-256校验机制,并提供了构建产物安全检查、包体增长管理
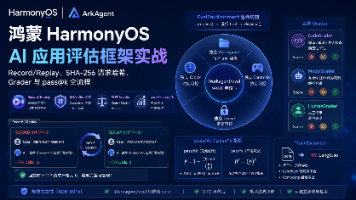
系统讲解一套生产级评估体系是怎么运转的。文章覆盖七大主题:EvalEnvironment 生命周期(prepare/dispose SPI、每个 trial 独立 workspace/clock/controller/lease)、Record/Replay 机制(录制真实 LLM 交互、回放时 HTTP 请求严格为 0)、SHA-256 请求哈希(canonical JSON + trial s
HarmonyOS NEXT 网络套接字开发指南 本文介绍了 HarmonyOS NEXT 中的网络套接字开发,重点讲解了 TCP 和 UDP 协议的使用方法。 核心内容 环境准备:需要使用 @ohos.net.socket 模块并声明 ohos.permission.INTERNET 权限。 TCP 套接字: 生命周期:创建实例 → 连接服务器 → 注册数据监听 → 发送数据 → 关闭连接 关键
本文介绍了HarmonyOS NEXT中的密码学工具箱开发实践,重点讲解cryptoFramework模块的核心功能和使用方法。主要内容包括: 密码学基础支持:涵盖消息摘要(Hash)、对称加密(AES)、消息认证码(HMAC)、非对称加密(RSA)等安全功能,无需权限即可使用。 核心数据结构DataBlob:作为所有密码操作的输入输出容器,实现字符串与二进制数据的转换。 消息摘要算法:详细对比7
本文介绍了鸿蒙系统cryptoFramework模块的异步哈希计算实现,通过create→update→digest三阶段流水线完成MD5/SHA1/SHA256哈希计算。文章重点解析了其异步设计哲学(避免阻塞UI线程)、类型安全处理(Uint8Array转换)和三种算法的适用场景(MD5校验/SHA1版本控制/SHA256安全场景)。示例代码展示了如何通过ArkUI实现算法选择和异步调用,最终输
摘要:本文介绍如何在OpenHarmony平台适配Flutter三方库murmur3,实现高性能非加密哈希计算。该库通过位运算混淆和雪崩效应,提供比传统加密哈希快一个数量级的计算速度,适合海量数据负载均衡、键值寻址等场景。文章详细解析其原理、鸿蒙适配方案、核心API及典型应用场景,如分布式搜索索引构建和布隆过滤器实现,并针对OpenHarmony平台提出流式分片计算和内存复用等优化策略,帮助开发者
UI 的状态管理(输入/输出、算法选择、加载态)文本与文件两种数据源(同一套 Hash 逻辑复用)大文件的性能(流式计算,避免内存峰值)最近一次计算记录:方便重复对比结果格式化:比如分组显示、大小写切换欢迎加入开源鸿蒙跨平台社区:https://openharmonycrossplatform.csdn.net。