
鸿蒙开发实战,用蓝耘 MaaS 快速搭建商品评论分析工具
为什么中小团队不再自建 GPU 集群
在鸿蒙应用开发中,想要为商品评论添加情感分析或关键词提取功能,很多开发者第一反应是“找个开源模型自己部署”。这听起来很美好:数据可控、无需按次付费。但现实往往是,为了跑通一个 7B 参数的量化模型,你至少需要租用一台配备 6GB 以上显存的 GPU 服务器。这还只是起步,随之而来的推理服务高可用、并发扩容、日志监控以及模型迭代升级,每一项都是沉重的运维负担。对于中小型开发团队而言,这些隐性成本往往远超预期。
相比之下,将模型推理交给蓝耘 MaaS 平台是一种更务实的选择。这种模式本质上是将复杂的底层基础设施外包,开发者只需关注业务逻辑。其核心优势在于“零运维启动”:无需关心 GPU 驱动兼容性或显存调度,注册账号获取 API Key 即可立即调用。更重要的是,它提供了极高的灵活性。当业务初期流量不大时,可以选择性价比高的中等参数模型;随着用户量增长或对分析精度要求提高,可以在代码中仅修改一个字段就切换到更强大的模型,而无需重新搭建整个推理集群。这种按需付费、弹性扩容的特性,让 AI 功能的落地门槛大幅降低。
HarmonyOS NEXT 网络权限与请求封装
在确定使用 MaaS 方案后,鸿蒙端的接入工作主要集中在网络层。HarmonyOS NEXT 提供了 @ohos.net.http 模块来处理 HTTP 请求,但在实际编码前,有一个极易被忽略的“坑”:默认新建的工程是纯本地应用,不具备访问外部网络的权限。
如果在真机调试时发现请求直接失败,且错误提示模糊(如“网络不可用”或超时),首先应检查 module.json5 配置文件。必须显式声明网络权限,否则所有出站请求都会被系统拦截。配置代码如下:
{
  "module": {
    "requestPermissions": [
      {
        "name": "ohos.permission.INTERNET"
      }
    ]
  }
}
权限开通后,接下来是封装 HTTP 请求。由于商品评论分析通常涉及较长的文本输入,建议使用 POST 方法,并合理设置超时时间。模型接口在高峰期响应可能波动,将超时时间设置为 15 秒左右较为稳妥,避免用户因短暂的 network latency 而看到错误的“请求失败”提示。
在 ArkTS 中,可以创建一个单例类来管理 HTTP 客户端,统一处理请求头、超时设置及错误码映射。例如,区分“网络连接错误”、“服务端 5xx 错误”以及“内容安全拦截”等不同情况,并在 UI 层给予用户明确的反馈,而不是笼统地报错。此外,务必确保请求地址使用 HTTPS 协议,避免在正式包中明文传输数据,保障通信链路的安全。
API Key 安全存储与架构建议
接入 MaaS 平台最关键的凭证是 API Key。在快速原型验证阶段,为了方便调试,部分开发者可能会选择将其硬编码在客户端代码中。然而,这种做法在生产环境中存在极大风险。鸿蒙应用的包体一旦发布,其中的字符串资源极易被反编译提取。如果 API Key 泄露,攻击者可以利用你的额度恶意调用接口,导致产生高额账单。
因此,最佳实践是引入一个轻量级的中转服务层。架构上调整为:鸿蒙客户端 -> 自建中转服务器 -> 蓝耘 MaaS 平台。客户端只负责发送评论文本和业务参数给自建服务器,由服务器端保管 API Key 并转发请求给 MaaS。这种方式不仅解决了密钥暴露问题,还能在中转层实现额外的价值,如请求缓存(对相同评论内容的分析结果进行缓存)、频率限制(防止单个用户恶意刷接口)以及内容合规性预检。
如果项目处于极早期,确实需要客户端直连,请务必利用鸿蒙的首选项(Preferences)或更安全的密钥管理组件来存储敏感信息,并配合代码混淆技术增加破解难度。但请记住,这仅是权宜之计,随着业务上线,迁移至服务端中转是必经之路。
通过将模型切换交给平台,开发者可以从繁琐的基础设施维护中解脱出来,专注于鸿蒙应用的交互设计与业务创新。无论是分析用户评论的情感倾向,还是提取关键反馈标签,利用 MaaS 都能以最小的成本实现快速落地,让 AI 能力真正成为产品的加分项而非运维的无底洞。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
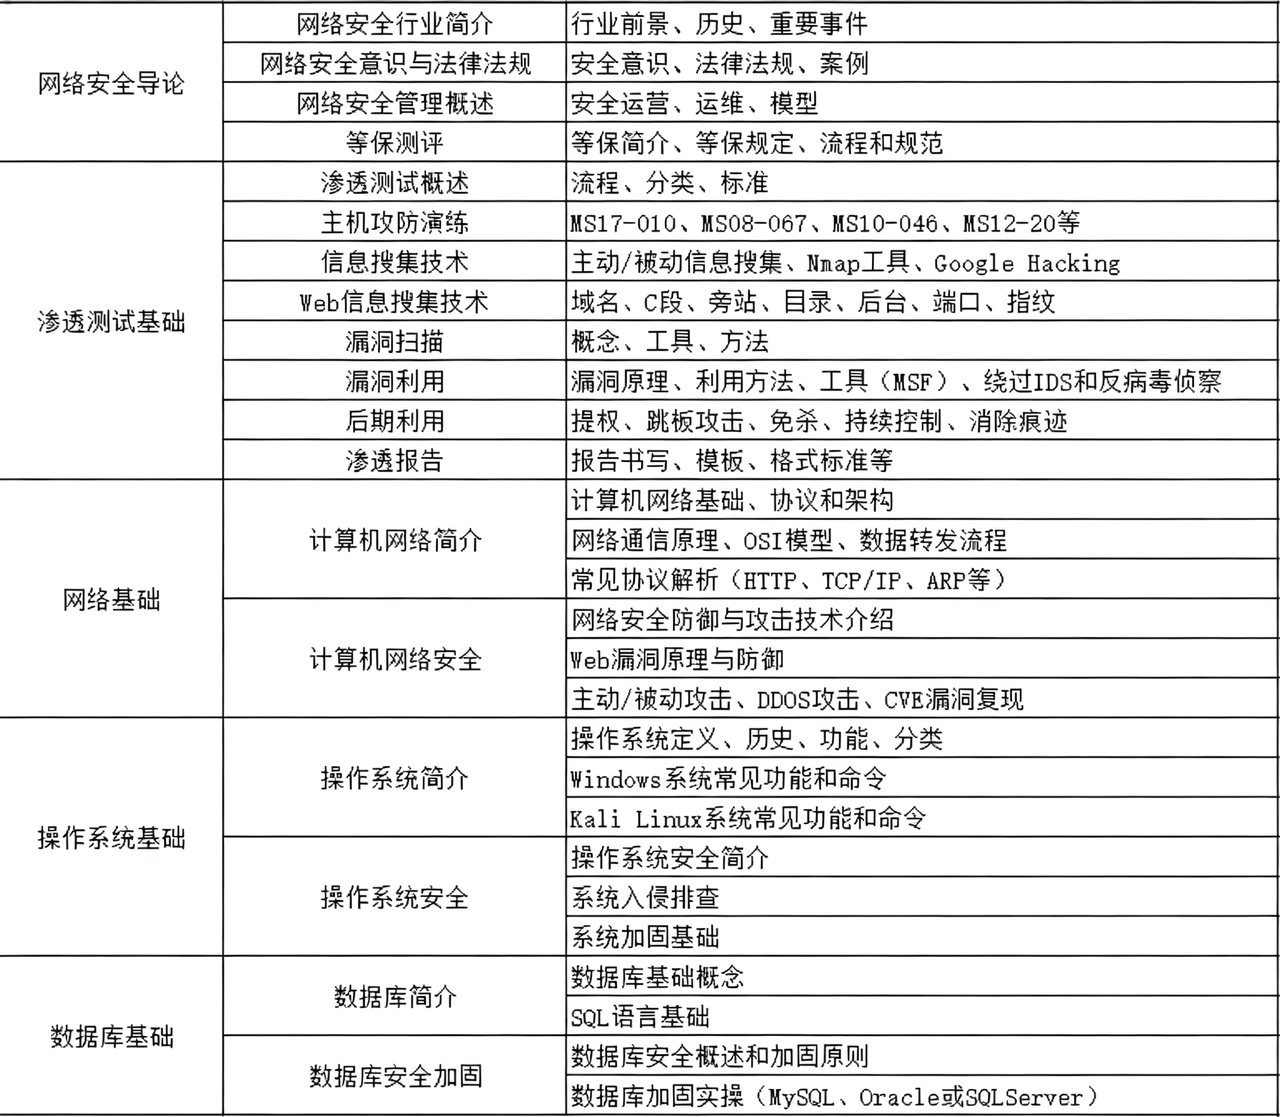
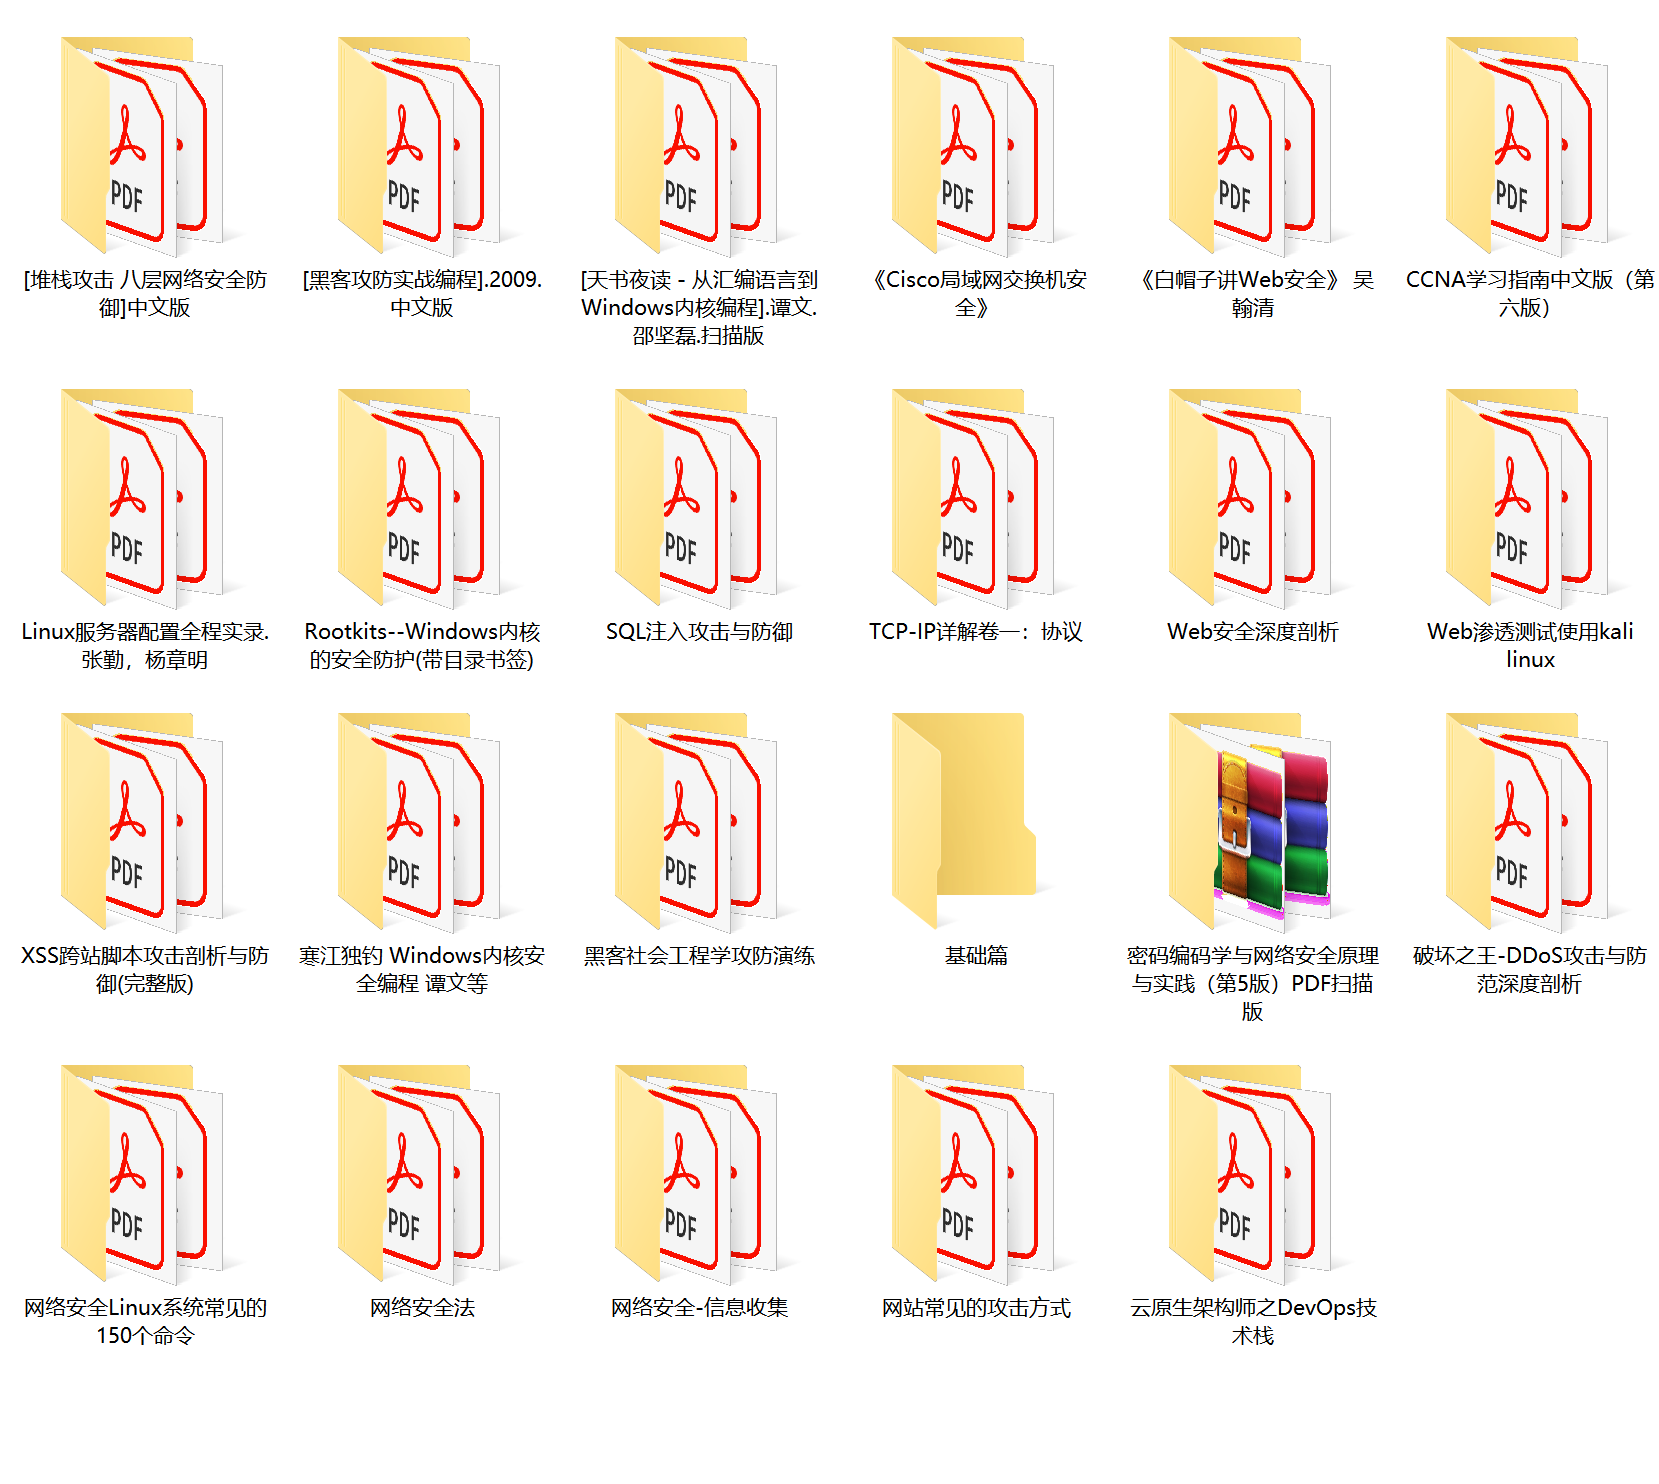
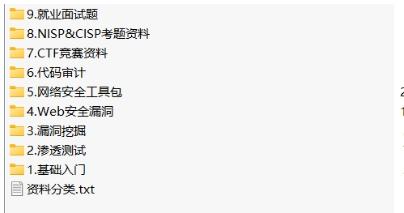
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
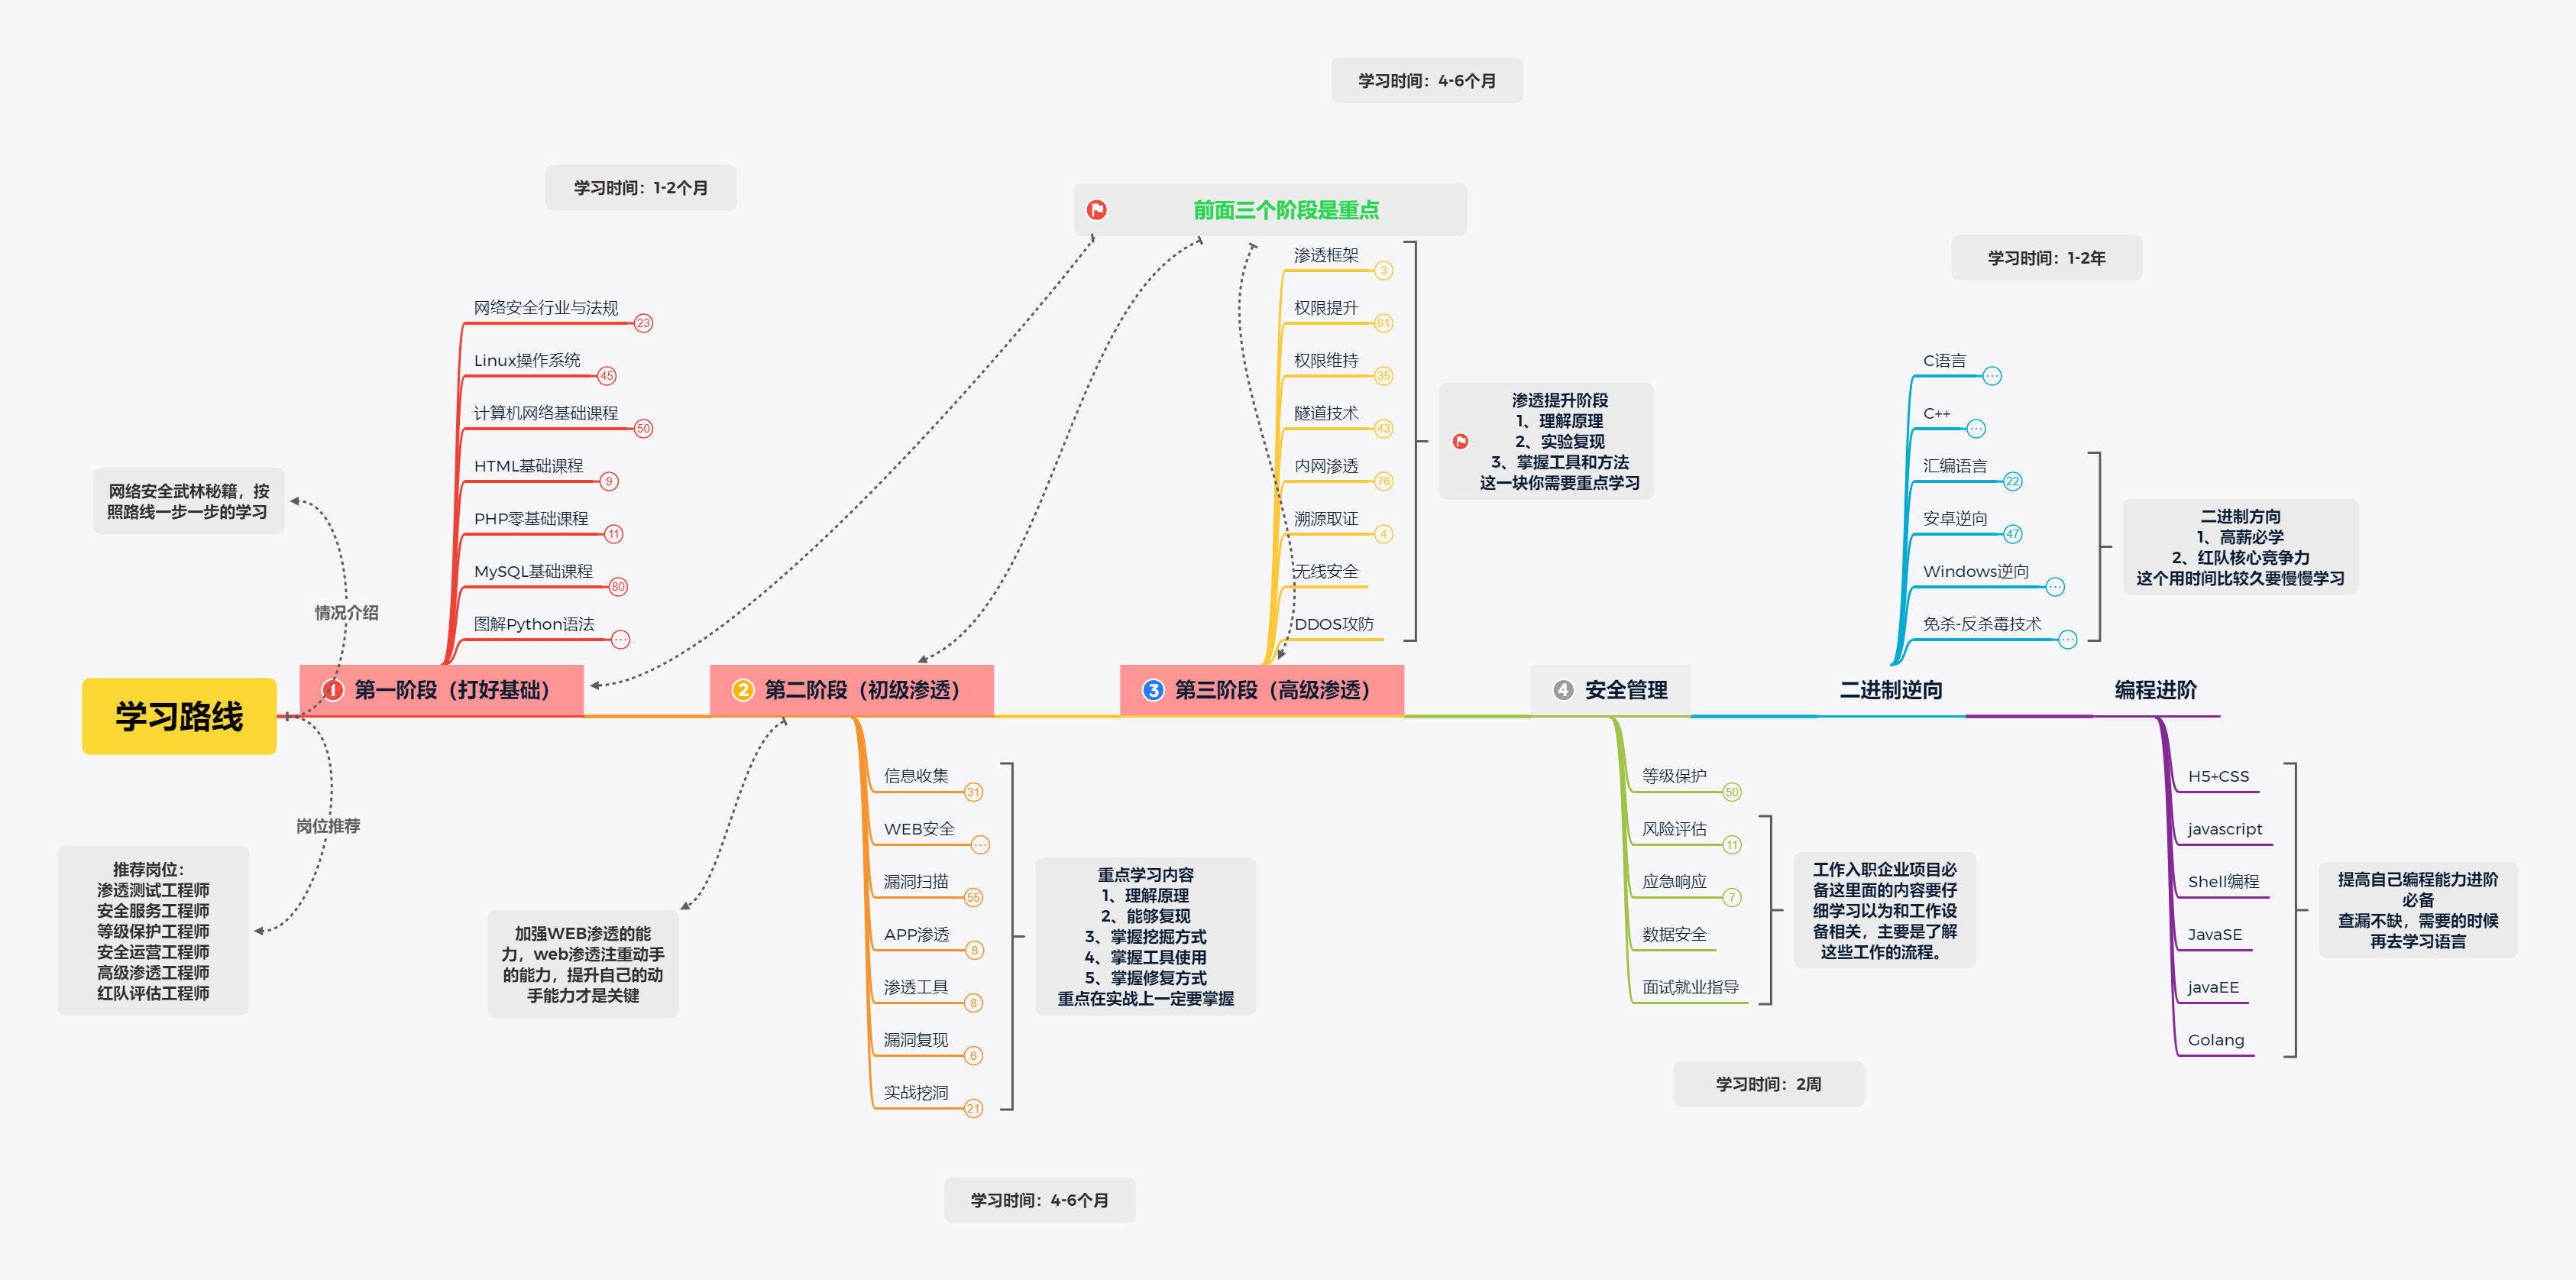
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 3
 0
- 0


 已为社区贡献2条内容

所有评论(0)