
剪贴板权限被拒怎么办,鸿蒙 PC 应用开发中的系统限制突破
剪贴板权限被拒的深层原因
在鸿蒙 PC 应用开发中,尤其是将成熟桌面 IDE(如 Spyder)移植到 OpenHarmony 平台时,开发者常会遇到一个令人困惑的现象:界面渲染正常、代码执行流畅,但按下 Ctrl+V 却无法粘贴任何内容。这并非快捷键绑定失效,也不是 Qt 框架的 Bug,而是触碰到了鸿蒙系统沙箱机制中一道隐形的“权限墙”。
很多开发者在遇到这个问题时,第一反应是检查 Qt 的 QClipboard 实现,或者怀疑 libqohos.so 平台插件的事件翻译逻辑。实际上,问题的根源在于系统级的权限管控。在鸿蒙 PC 的安全模型中,读取剪贴板数据对应的权限标识为 ohos.permission.READ_PASTEBOARD。这是一个典型的 system_basic 级别权限,与普通应用默认拥有的 normal 级别权限存在本质差异。
当你的应用以普通开发者签名(Normal APL)打包安装时,即便你在 module.json5 中明确声明了该权限,系统在运行时也会直接拒绝授权请求。这种“声明即无效”的特性,往往让习惯了传统 Linux 或 Windows 开发模式的工程师感到无所适从。理解这一约束,是解决剪贴板问题的第一步,也是避免在无解方向上浪费时间的关键。
从 Qt 接口到系统调用的完整链路
要彻底定位问题,我们需要理清从用户按下快捷键到数据返回的完整调用链路。这条链路跨越了应用层、框架层和系统层,任何一个环节的阻断都会导致最终功能的失效。
整个流程始于 Qt 应用的 QClipboard::text() 或相关读取接口。在鸿蒙 PC 环境下,Qt 通过 libqohos.so 这个 QPA(Qt Platform Abstraction)插件与底层系统交互。具体而言,libqohos.so 中的 qohosclipboardobject.cpp 负责将 Qt 的剪贴板请求转换为鸿蒙原生的系统调用,即 OH_Pasteboard_GetData()。
正是这一步发生了拦截。当 OH_Pasteboard_GetData() 被触发时,内核权限管理器会检查当前进程的 APL(Application Privilege Level)以及该进程是否持有 READ_PASTEBOARD 权限。对于普通签名的 HAP 包,检查结果是直接的“拒绝”。因此,无论上层 Qt 代码如何尝试,底层返回的都是空数据,导致界面上表现为“粘贴无反应”。
我们可以通过设备调试工具直观地验证这一过程。在真机或模拟器上连接 HDC,执行以下命令查看应用权限状态:
hdc shell "atm dump -t -b org.spyder.ide.ohos" | grep READ_PASTEBOARD
输出结果通常会显示类似如下信息:
"permissionName": "ohos.permission.READ_PASTEBOARD",
"grantStatus": -1,
"grantFlag": 0
这里的 grantStatus: -1 是核心证据,它明确表示权限未被授予。而 grantFlag: 0 则说明系统没有自动授权的标志位。这与网络访问或文件读写等普通权限的行为截然不同,后者通常在用户安装或首次使用时即可自动获得授权。
为什么 module.json5 声明了却依然无效
许多开发者在查阅文档后,会第一时间在 module.json5 中添加权限声明,代码如下:
"requestPermissions": [
  {
    "name": "ohos.permission.READ_PASTEBOARD",
    "reason": "$string:pasteboard_reason",
    "usedScene": {
      "abilities": ["EntryAbility"],
      "when": "inuse"
    }
  }
]
这种做法在技术上是正确的,也是必须的,但它并不能直接解决问题。在鸿蒙的权限体系中,权限分为三大类:普通权限、系统基本权限(system_basic)和系统核心权限(system_core)。READ_PASTEBOARD 属于第二类,这类权限的设计初衷是保护用户隐私和系统安全,防止恶意应用随意窃取剪贴板中的敏感信息(如密码、验证码等)。
对于普通开发者账号签名的应用,系统策略默认不授予此类权限。即使你在配置文件中声明了,系统在安装时也不会弹窗请求用户授权,更不会在运行时自动放行。这是一种强制性的安全边界,旨在确保只有经过严格审核的系统应用或特定场景下的可信应用才能访问剪贴板数据。
因此,看到 module.json5 中已声明但 grantStatus 仍为 -1 时,不要怀疑自己的配置有误,也不要试图通过代码轮询或重复请求来“激活”它。这是平台策略决定的行为边界,而非代码逻辑错误。
可行的应对策略与开发建议
面对这一系统限制,开发者需要根据应用场景选择合适的应对策略。虽然无法在普通签名应用中直接突破 system_basic 权限墙,但我们可以通过架构调整或交互优化来规避影响。
1. 接受沙箱边界,优化交互设计
如果应用的核心功能不强依赖后台静默读取剪贴板,可以考虑改变交互模式。例如,不提供全局的 Ctrl+V 监听,而是要求用户在特定的输入框中通过右键菜单选择“粘贴”。在某些定制化的系统版本或企业分发场景中,可以引导用户通过系统设置手动授权(如果系统 UI 支持),或者在应用内提供明确的指引,告知用户当前环境下的限制。
2. 区分调试与发布环境
在内部调试阶段,如果确实需要验证剪贴板功能,可以尝试使用更高权限的签名证书(如系统签名),但这通常仅限于设备厂商或深度合作伙伴。对于大多数独立开发者,更务实的做法是在代码中增加权限状态检测逻辑。在初始化阶段调用权限查询接口,若发现 grantStatus 为 -1,则在 UI 上禁用粘贴按钮或给出友好提示,避免用户产生“软件故障”的误解。
3. 利用 ArkTS 宿主进行二次补救
参考 Spyder 移植案例中的“二级曲线救国”思路,虽然原生 C++ 层无法直接读取剪贴板,但可以在 ArkTS 层探索是否有其他数据交换通道。例如,对于特定的数据导入场景,可以改为通过文件选择器读取本地文件,或利用鸿蒙的“意图框架”(Intent)与其他受信任应用进行受限的数据共享,从而绕过直接的剪贴板读取操作。
4. 关注社区与政策演进
鸿蒙 PC 生态仍在快速发展中,权限策略可能会随着场景的丰富而动态调整。开发者应密切关注 OpenHarmony 社区的最新公告和 API 变更。未来可能会推出针对特定场景(如 IDE、编辑器)的白名单机制或新的权限申请流程。保持对 module.json5 配置的更新,确保一旦政策松动,应用能第一时间适配。
结语
在鸿蒙 PC 上开发涉及系统交互的应用,本质上是在平衡功能需求与安全边界。剪贴板权限被拒并非个例,而是系统安全模型正常工作的体现。通过分析 grantStatus 状态码,理清从 Qt 到 OHOS 的调用链路,我们可以快速判断问题是出在代码逻辑还是平台策略上。
对于普通开发者而言,理解并尊重 system_basic 权限的限制,比盲目寻找“破解”方法更为重要。在现有的沙箱机制下,通过优化交互流程、增加状态检测和利用替代数据通道,依然可以构建出体验流畅、功能完备的应用。这不仅是对技术限制的妥协,更是迈向成熟鸿蒙生态开发的必经之路。
网络安全的知识多而杂,怎么科学合理安排?
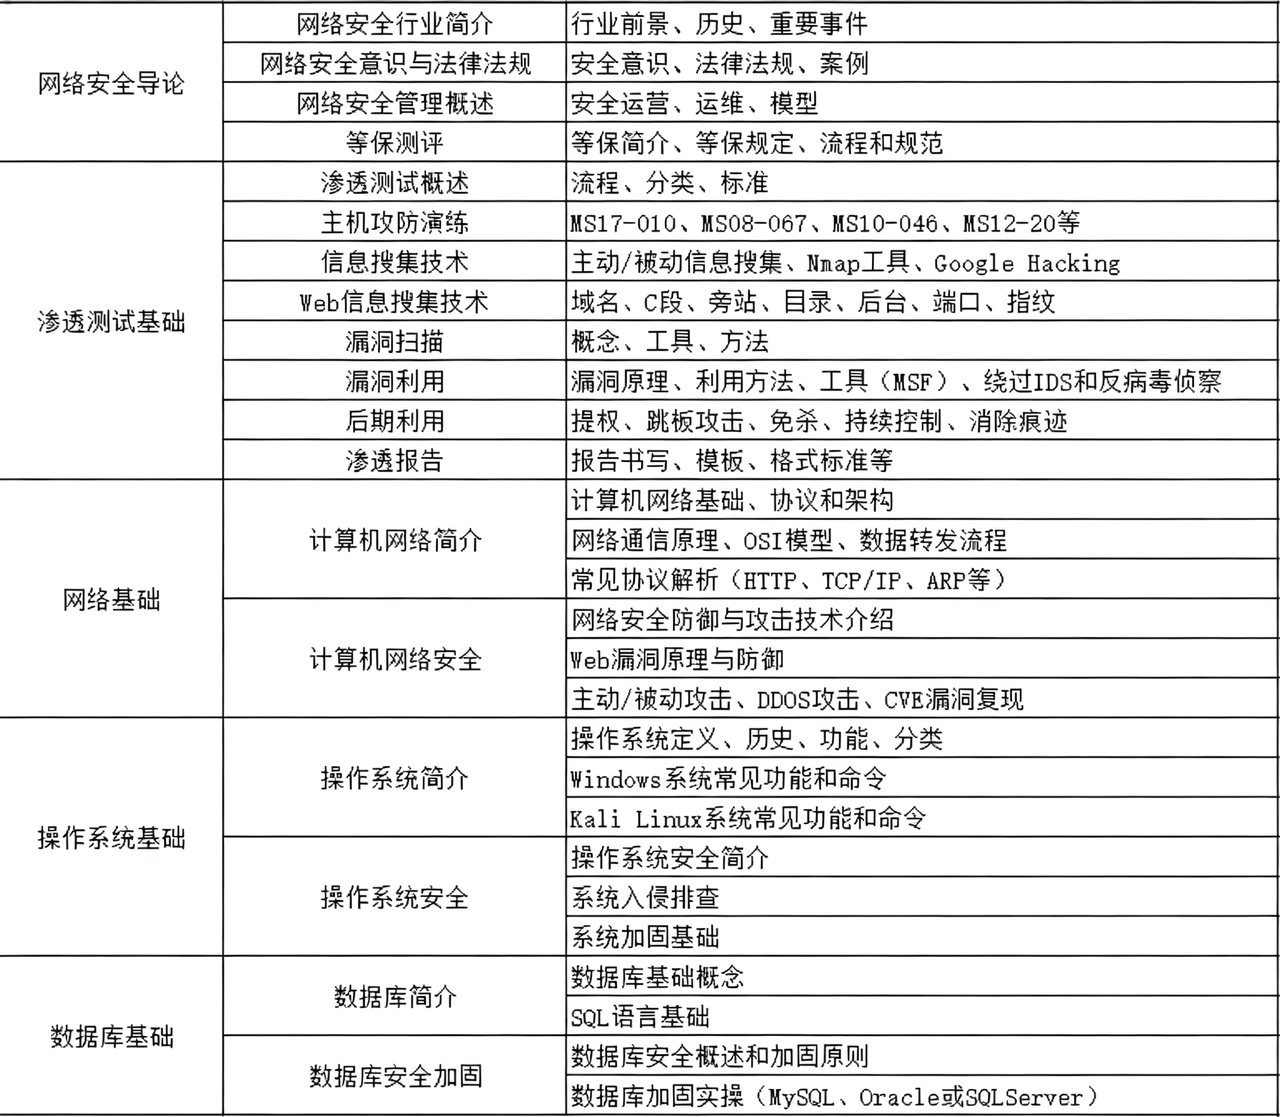
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
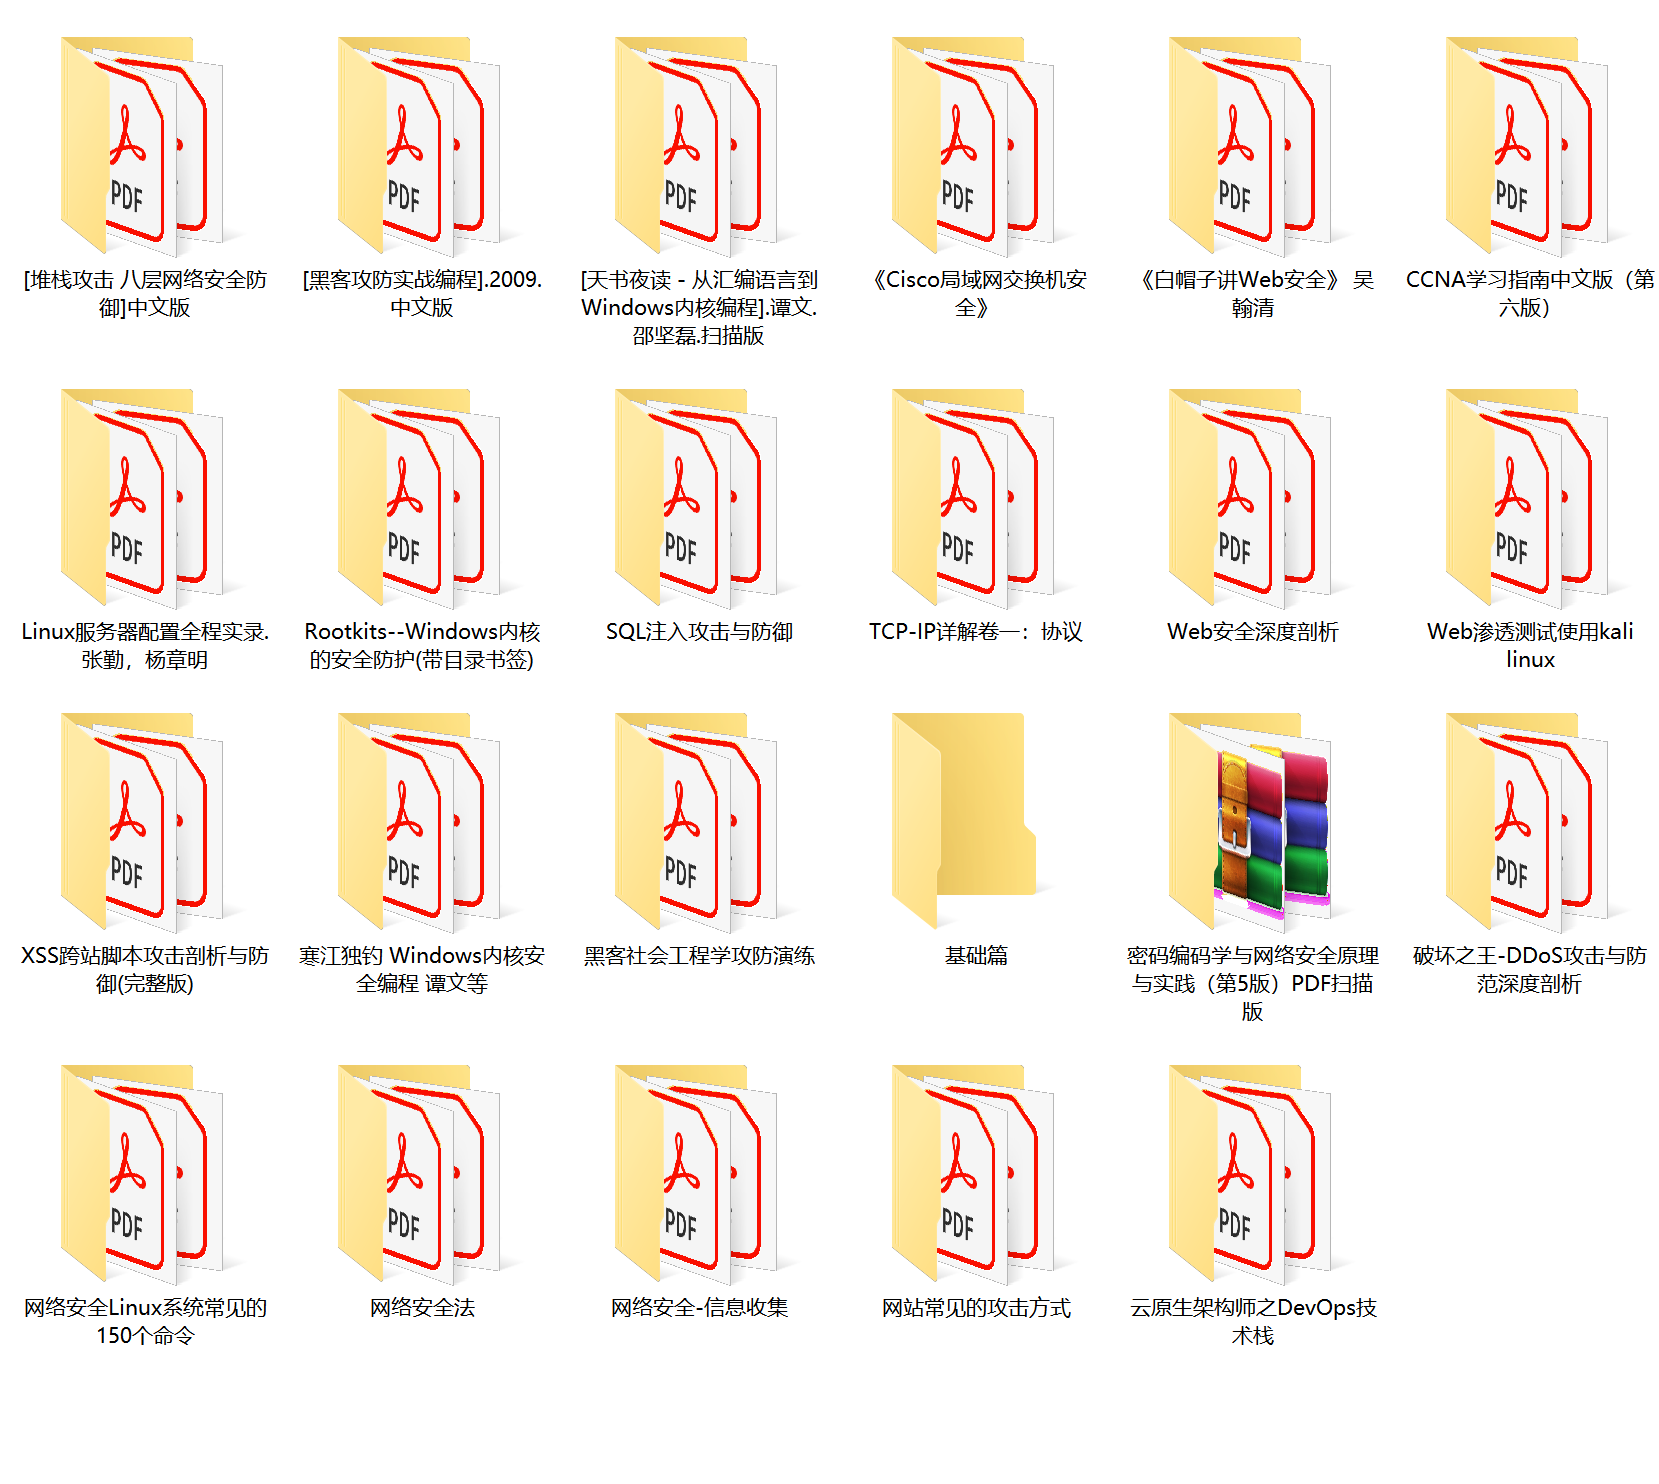
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
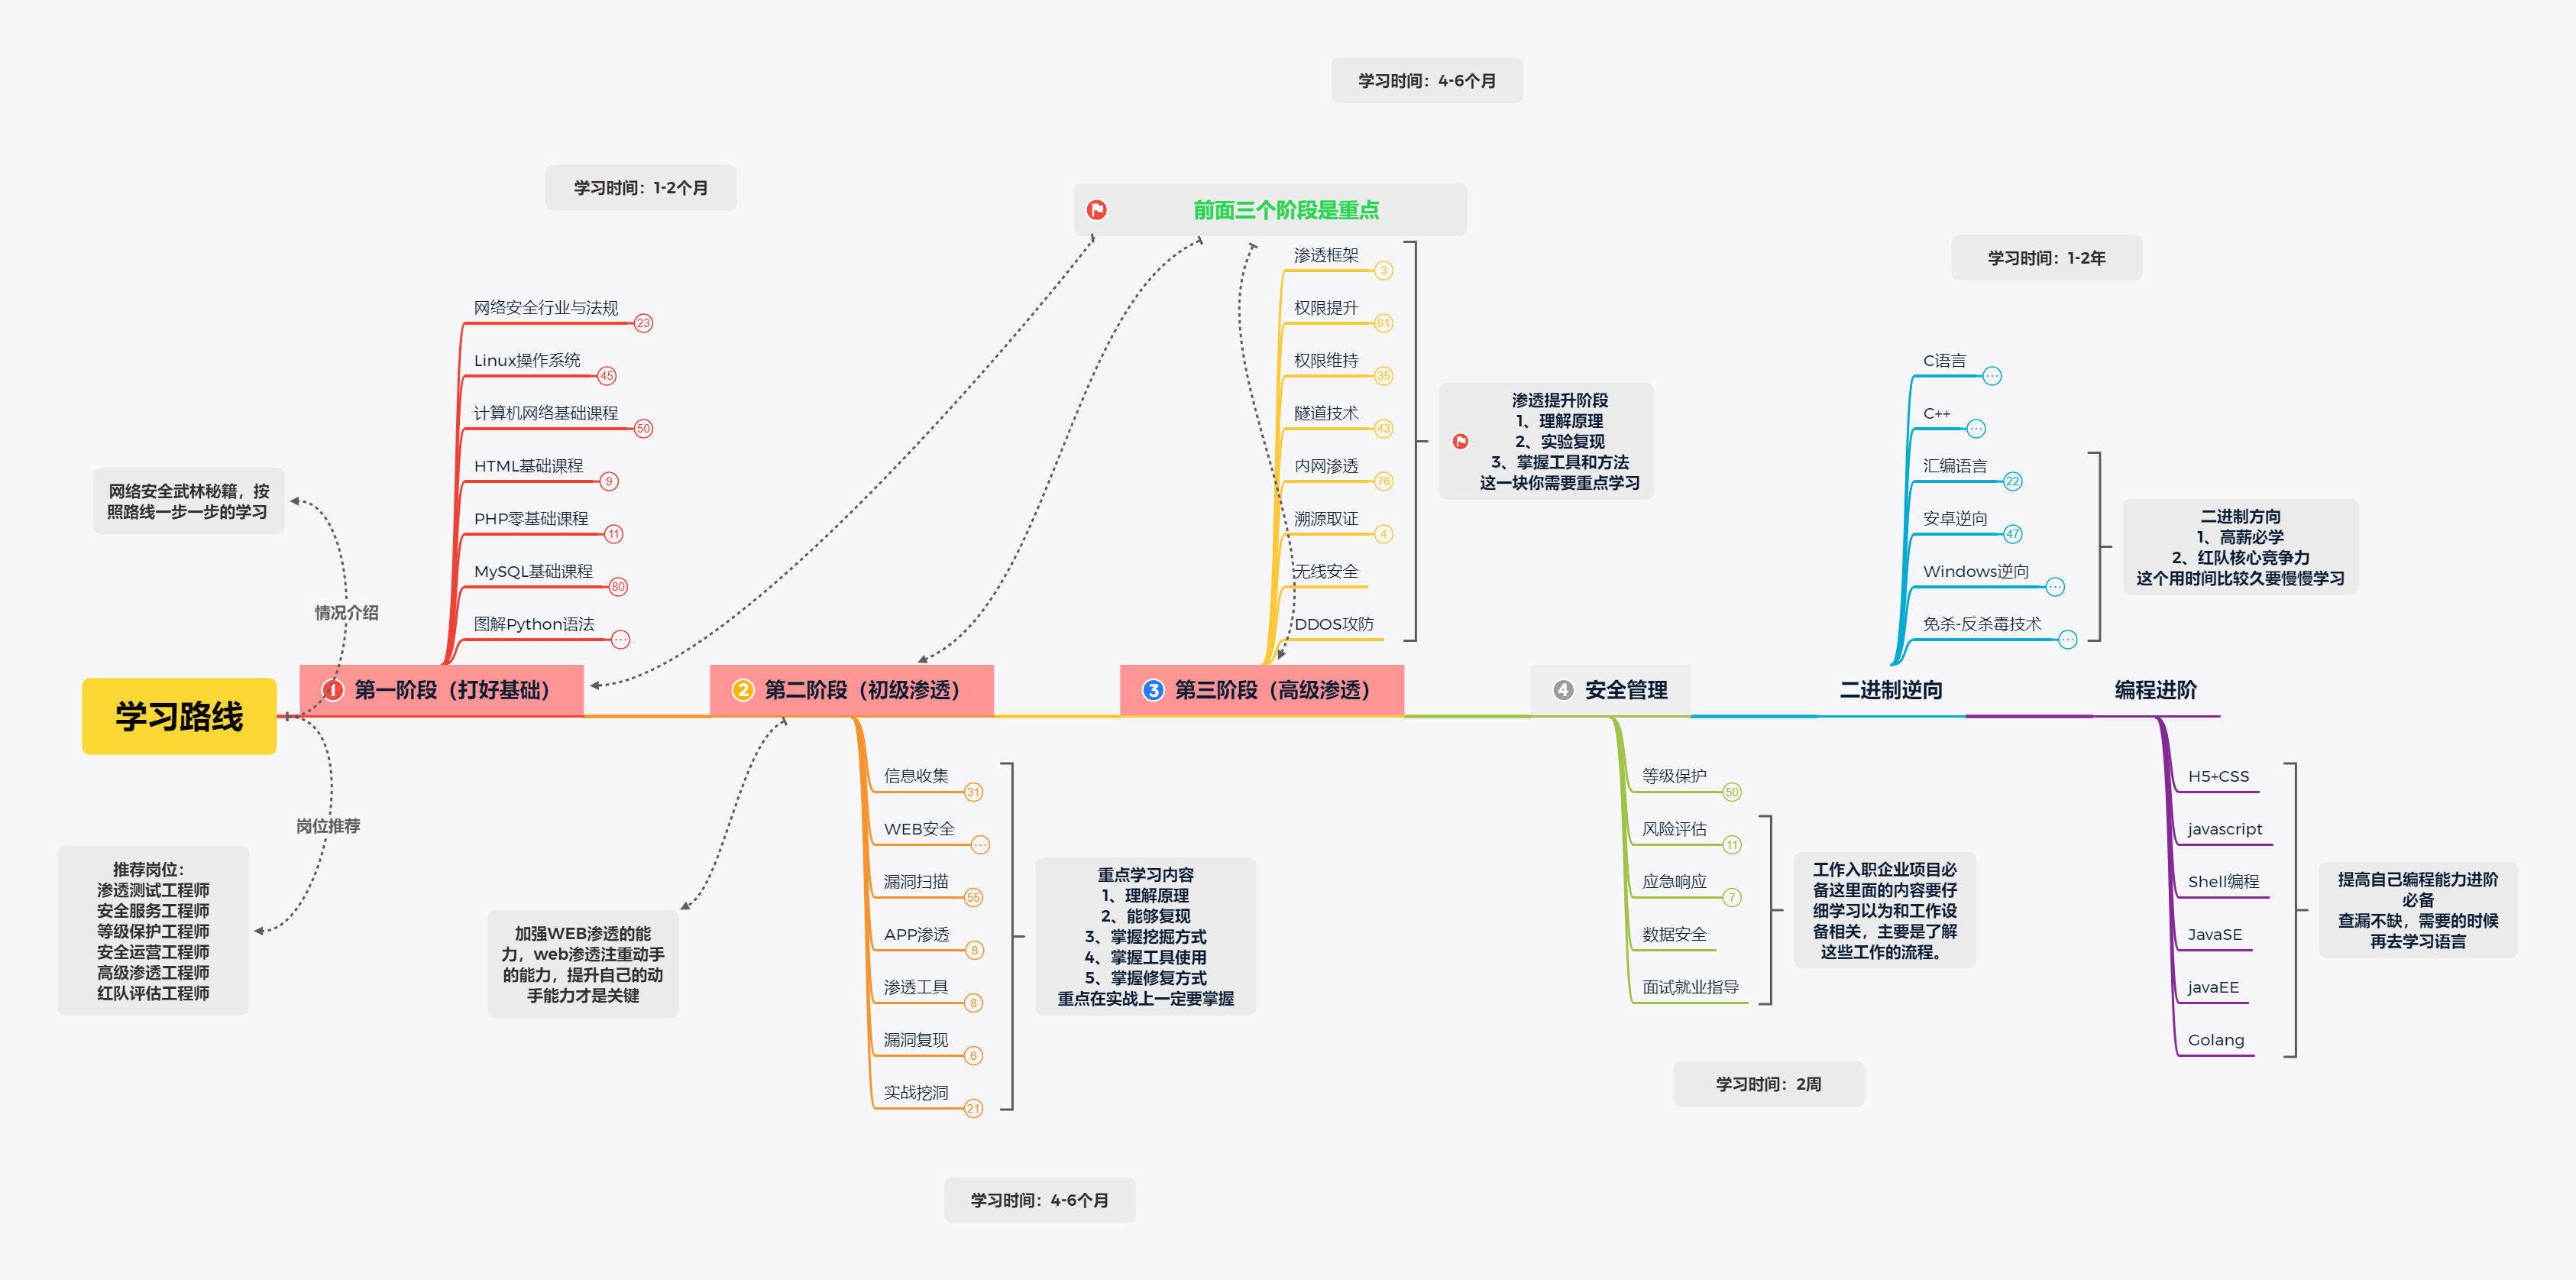
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 0
 0
- 0


 已为社区贡献3条内容

所有评论(0)