
国产系统 DLP 软件:从“能装”到“能管住”,底层逻辑到底差在哪
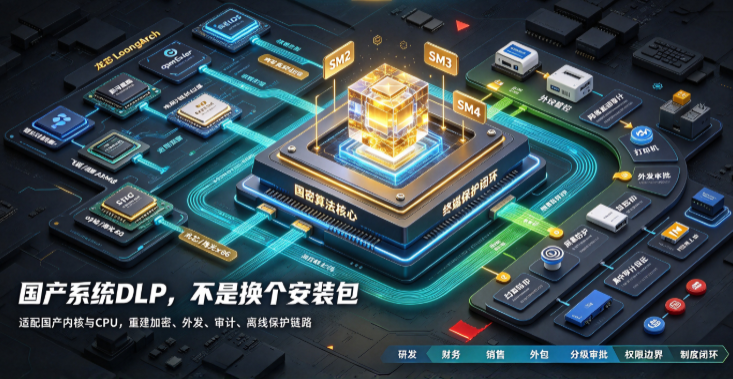
信创环境里,终端数据安全这件事正在被重新定义。过去很多团队在 Windows 上跑过加密、审计、外设管控,觉得套路熟了;但换到统信 UOS、银河麒麟、openEuler、鸿蒙 PC 等国产系统后,会发现同样的能力并不一定能平滑迁移。
国产系统 DLP 软件要解决的,不只是“装一个客户端”的问题,而是要在国产内核、文件系统、权限模型、外设驱动和国密算法体系上,重新建立一套数据保护链路。
一、为什么国产系统更需要专门的 DLP 能力
传统边界防护能挡住外部入侵,却很难覆盖内部终端侧的泄密路径。U 盘拷贝、IM 外发、网盘上传、截图拍照、打印带走、离线设备失控,这些行为都发生在“可信终端”内部。
● 内核不同:
统信 UOS、银河麒麟等桌面系统基于 Linux 内核,文件 I/O、驱动模型、权限机制与 Windows 差异明显。
● CPU 架构多:
龙芯 LoongArch、飞腾/鲲鹏 ARM64、兆芯/海光 x86 等并存,客户端需要多架构适配。
● 外设生态差异大:
打印机、扫码枪、加密狗、高拍仪等设备的驱动适配情况不一。
● 合规要求更明确:
等保 2.0、数据安全法、国密算法、信创验收都会影响 DLP 落地。
所以,国产系统 DLP 软件不能简单理解为“加密软件换个安装包”。它必须同时处理内核适配、国密合规、外设管控、离线审计和跨平台运维。
二、国产系统 DLP 的底层工作链路
可以把国产系统 DLP 理解成一条从“文件产生”到“外发流转”的闭环链路。
文件创建/编辑

│

▼

内核层文件过滤驱动

│

▼

透明加密 / 权限控制 / 进程识别

│

▼

外设与网络通道管控

│

▼

外发审批 / 沙箱外发 / 水印溯源

│

▼

审计日志集中回传

│

▼

离线缓存 + 回传 + 取证
其中,内核层文件过滤驱动是关键。授权进程读写文件时,系统在内核态完成加解密和权限判断;非授权进程、外部工具或脱离企业环境后,文件只能呈现为密文或受限内容。
与 Windows 上的 Minifilter 思路类似,国产系统也需要在文件系统层拦截读写请求,但实现方式必须适配 Linux 内核、FUSE、CUPS 打印、USB 子系统等机制。
三、几个核心模块怎么起作用
|
模块 |
底层作用 |
国产系统适配要点 |
|
透明加密 |
文件落地即加密,授权进程使用,非授权进程无法读取 |
需适配国产内核文件过滤机制,避免影响 IDE、编译、CAD 等专业软件 |
|
国密算法 |
使用 SM2/SM3/SM4 等算法完成加密、签名和完整性校验 |
符合政企、金融、军工等场景的合规要求,优先选择支持国密全栈的方案 |
|
外设管控 |
识别 U 盘、移动硬盘、手机、打印机、蓝牙等设备并限制读写 |
国产系统外设驱动生态仍在完善,需验证打印机、扫码枪、加密狗兼容性 |
|
网络通道审计 |
监控 IM、邮件、网盘、浏览器上传等外发行为 |
需覆盖国产系统上的微信、钉钉、飞书、浏览器等应用实际运行形态 |
|
屏幕与水印 |
限制截屏、录屏,叠加动态水印用于拍照溯源 |
需适配国产桌面合成器、窗口管理和显示框架 |
|
离线策略 |
离网终端仍保持加密、审计和外发限制 |
笔记本出差、驻场、外勤场景必须有离线缓存和回传机制 |
|
审计与取证 |
记录文件操作、外发、打印、屏幕行为 |
日志需集中存储、防篡改,并支持按人员、设备、时间检索 |
四、它能帮企业解决哪些真实风险
● 核心文件被整份带走
源代码、图纸、客户名单、财务报表通过 U 盘或移动硬盘拷贝,加密和权限控制能降低“文件落地即可读”的风险。
● 内容被复制、截图、拍照带走
即使文件本身加密,员工仍可能通过复制文本、截图、拍照外传。动态水印和屏幕管控能增加溯源能力。
● 外发通道失控
IM、邮件、网盘、浏览器上传都可能成为泄密路径。DLP 需要识别应用行为,而不是只保护本地文件。
● 离线设备脱离管控
笔记本离开内网后,如果策略失效,加密文件可能被复制到私人设备。
● 国产系统兼容风险
在国产 CPU 和操作系统上,如果驱动、打印、USB、IM 审计适配不足,容易出现“装得上、管不住”的情况。
● 合规取证困难
等保测评、保密检查、内部审计都需要完整日志。缺少集中审计和防篡改机制,事后很难还原事件。
五、哪些场景不能指望它“一招解决”
● 口述手抄无法完全阻断
DLP 可以通过水印、告警、审计降低风险,但无法从技术上完全阻止物理拍摄。
● 员工自有设备难以全面覆盖
BYOD 场景下,如果没有企业终端管理基础,DLP 的覆盖范围会受限。
● 国产化生态尚未完全覆盖所有专业软件
部分大型工业软件、设计软件、行业专用工具在国产系统上的原生适配仍在完善。
● 过度管控会影响业务
如果对所有外发、打印、USB 一刀切拦截,可能影响正常协作。策略需要分级、审批和回滚。
● DLP 不是加密的替代品
加密保护文件本体,DLP 覆盖外发路径和行为审计,两者需要配合使用。
六、落地时,技术之外还要补上管理
国产系统 DLP 软件上线前,建议先做三件事。
第一,盘点终端环境。确认操作系统版本、CPU 架构、常用软件、外设类型、离线终端数量。
第二,先试点后推广。优先在研发、财务、销售、外包等典型岗位小范围验证,重点看编译、打印、USB、IM 外发是否正常。
第三,建立制度闭环。明确告知范围、留存周期、查看权限、审批流程、争议处理机制。屏幕审计、文件审计、外发审批都不能缺少权限分级。
对运维和安全团队来说,国产系统 DLP 的价值不在于功能清单有多长,而在于它能否在真实信创环境里稳定运行:文件加密不破坏业务,外设管控不误伤生产,外发审计能追溯,离线终端不失控,日志能应对合规检查。
真正成熟的做法,是把国产系统 DLP 放进整体终端安全体系里看:加密管文件本体,DLP 管流转路径,审计管事后取证,制度管权限边界。只补其中一环,往往很难形成闭环。
责编:璇玑

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 4
 0
- 0


 已为社区贡献1条内容

所有评论(0)