
ascf构建不出签名包?
UniApp 鸿蒙开发避坑指南:从热更新失败到元服务签名打包的实战复盘
作为一名鸿蒙原生应用开发者,近期我尝试使用 UniApp 开发一款鸿蒙小程序(元服务)。本以为凭借以往的开发经验可以轻车熟路,没想到在调试和上架打包环节接连踩坑。本文将复盘这段“折腾”的经历,并分享最终解决元服务签名打包问题的核心方法。
一、 调试阶段的“热更新”之痛
在项目初期,我直接使用 UniApp 进行鸿蒙侧的真机调试。然而,现实很快给我泼了一盆冷水:热更新频繁失败,导致 APP 根本无法成功安装到手机上进行调试,开发效率大打折扣。
为了打破这个僵局,我转变了思路。既然 UniApp 底层是基于 ASCF 编译的,我索性将 UniApp 的构建产物手动提取出来,直接放入到 DevEco Studio 工程的 ascf_src 目录下。通过这种“曲线救国”的方式,代码终于成功在我的真机上跑了起来,顺利进入了业务逻辑的调试阶段。
二、 上架打包遭遇“未签名”拦路虎
好景不长,当项目进入尾声,准备将元服务打包上架时,新的问题又出现了。
在构建发布包时,我发现最终产物只有未签名的包,始终无法生成带有签名的正式包。作为一名老鸿蒙开发者,我下意识地套用了以前开发传统 APP 时的签名配置方式,但无论怎么调整,签名始终无法生效。这让我一度陷入迷茫,难道 ascf 的元服务在签名机制上有所不同?
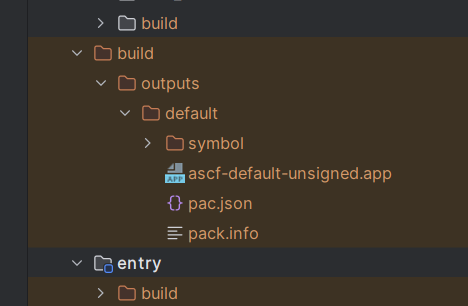
三、 破局关键:修改配置文件
在百思不得其解之际,经过与工作人员的沟通确认,我终于找到了问题的症结所在。原来,针对这种跨框架导出的工程,仅仅依靠 IDE 的常规界面配置是不够的,核心在于手动修改工程根目录下的 build-profile.json5 配置文件。
核心解决方案
在 build-profile.json5 中,我们需要显式地定义 signingConfigs,首先default签名我们不管,在default签名下面需要自己新增一个签名名字一定要是releasematerial是你的签名上架所需要的内容:
"signingConfigs": [
  {
    "name": "default",
    "type": "HarmonyOS",
    "material": {
      "storeFile": "xxxxxxxxxx/xxxxxxxxxxxx.p12",
      "storePassword": "0000001F0B956901C42F3591CD3CF526AA561DFC33D206381716585F7047A149AE4E228CAE9AA4CD8E466841FA90D9",
      "keyAlias": "别名",
      "keyPassword": "0000001F421B4440F92E507ABE7A6681D97696389A2D8D0B731FE89A6D7CD218B5650B16BBBD33E6BA9C574D547B4F",
      "signAlg": "SHA256withECDSA",
      "profile": "xxxxxxxxxxxx/xxxxxxxxxx.p7b",
      "certpath": "xxxxxxxxxxxxxxxxxx/xxxxxxxxxx.cer"
    }
  },
  {
    "name": "release",
    "type": "HarmonyOS",
    "material": {
      "storeFile": "xxxxxxxxxx/xxxxxxxxxxxx.p12",
      "storePassword": "0000001F0B956901C42F3591CD3CF526AA561DFC33D206381716585F7047A149AE4E228CAE9AA4CD8E466841FA90D9",
      "keyAlias": "别名",
      "keyPassword": "0000001F421B4440F92E507ABE7A6681D97696389A2D8D0B731FE89A6D7CD218B5650B16BBBD33E6BA9C574D547B4F",
      "signAlg": "SHA256withECDSA",
      "profile": "xxxxxxxxxxxx/xxxxxxxxxx.p7b",
      "certpath": "xxxxxxxxxxxxxxxxxx/xxxxxxxxxx.cer"
    }
  }
],
最后成功构建出签包了
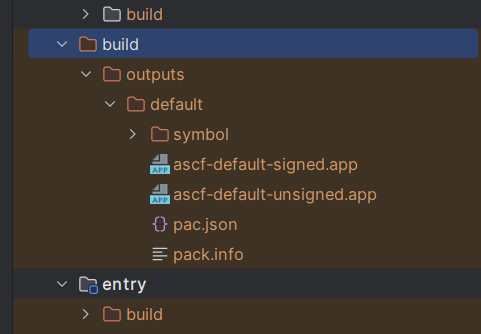
避坑要点总结
- 配置路径要准确:确保证书(
.cer)、密钥库(.p12)和 Profile 文件(.p7b)的相对路径正确无误。 - 引用关系不能忘:定义了
signingConfigs后,必须在products中通过"signingConfig": "release"进行绑定,否则构建工具不知道在打包时使用哪套签名。 - 清理缓存再构建:修改完配置文件后,强烈建议先执行
hvigor clean清理构建缓存,再执行hvigor assembleHap --product release进行正式构建,避免旧缓存导致签名不生效。
四、 写在最后
从热更新失败的无奈,到手动替换代码的妥协,再到最后通过修改配置文件打通签名打包的任督二脉,这次 UniApp 鸿蒙开发之旅可谓一波三折。
对于广大开发者而言,鸿蒙生态仍在快速发展中,各种跨平台框架的适配细节可能还不够完善。遇到打包、签名等底层问题时,不要盲目套用传统经验,多查阅官方文档或与技术支持沟通,往往一个小小的配置文件修改,就能解决看似复杂的“玄学”问题。

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 8
 0
- 0


 已为社区贡献3条内容

所有评论(0)