
鸿蒙后台行为高级管控:恶意后台驻留检测/隐私数据偷窃拦截/异常网络行为识别机制
一、前置思考
1.1 后台乱象:手机为什么这么烫
“App 明明没打开,为什么手机这么烫?”“为什么我白天说的话,晚上就收到广告推送?”——这些现象背后,往往是一个或多个应用在后台偷偷干活:持续驻留占用 CPU、高频读取位置/通讯录、后台偷偷上传数据。
后台行为的危害面比想象中广:
| 行为 | 危害 | 用户感知 |
|---|---|---|
| 无理由驻留 | 电量/内存被占,设备发热 | 手机卡顿、掉电快 |
| 后台偷读位置 | 行踪被持续记录 | 收到定向广告 |
| 后台读通讯录 | 联系人数据被窃取 | 朋友被骚扰 |
| 后台偷偷上传 | 隐私数据被传走 | 流量异常消耗 |
| 高频自唤醒 | 系统被反复唤醒 | 续航骤降 |
1.2 系统级管控的必要性
单靠应用自律是管不住后台行为的——恶意应用根本没有自律可言。鸿蒙对后台行为的管控是系统级的:后台任务的资源配额、隐私数据的访问监控、异常网络行为的识别拦截,形成三位一体的后台行为治理体系。
1.3 本文结构
本文拆解后台行为管控的三层机制:驻留检测、隐私拦截、网络识别,并给出正向的合规后台任务使用方式与避坑清单。
二、核心原理
2.1 后台行为管控全景
┌─────────────────────────────────────────────┐
│            后台行为管控体系                   │
│                                              │
│  ① 恶意后台驻留检测                           │
│     CPU/内存配额 · 无正当理由驻留识别           │
│                                              │
│  ② 隐私数据偷窃拦截                           │
│     敏感数据访问监控 · 高频访问识别 · 阻断       │
│                                              │
│  ③ 异常网络行为识别                           │
│     异常域名/端口 · 明文HTTP · 广告追踪检测      │
└─────────────────────────────────────────────┘
2.2 恶意后台驻留检测
后台驻留的判定维度:
| 维度 | 正常应用 | 可疑应用 |
|---|---|---|
| 无前台时的 CPU | < 1% | 持续 > 10% |
| 内存占用 | 合理 | 异常膨胀 |
| 驻留理由 | 播放/定位/下载等正当 | 无正当理由持续驻留 |
| 唤醒频率 | 低频(如 1次/小时) | 高频自唤醒 |
// 后台驻留判定示意
class BackgroundAuditor {
  static evaluate(stat: BgAppStat): string {
    // 无前台活动但 CPU 持续高占用 → 可疑
    if (!stat.foreground && stat.cpu > 10) {
      return '可疑';
    }
    // 高频访问敏感数据 → 恶意
    if (stat.privAccessFreq > 5) {
      return '恶意';
    }
    return '正常';
  }
}
判定之后的分级处置:
| 风险等级 | 处置动作 |
|---|---|
| 正常 | 不干预 |
| 可疑 | 限制后台资源配额 + 提示用户 |
| 恶意 | 冻结后台运行 + 撤销部分权限 + 告警 |
2.3 隐私数据偷窃拦截
监控 + 识别 + 拦截三步:
隐私数据访问事件(位置/通讯录/相册/短信)
   │
   ▼
访问频率分析
   │
   ├── 正常频率(1次/10分钟)→ 放行
   ├── 高频(3次/分钟)→ 告警
   └── 极高频(12次/分钟)+ 无业务场景 → 拦截
   │
   ▼
阻断访问 + 记录审计
拦截策略:
- 位置:后台高频访问直接拒绝,仅返回粗粒度位置
- 通讯录:后台读取默认拒绝
- 传感器:无前台活动时禁止访问
关键设计:拦截不是"一刀切拒绝"(会误伤正常后台功能,如地图导航的后台定位),而是分级响应:
| 访问场景 | 判定 | 响应 |
|---|---|---|
| 导航后台持续定位 | 有前台业务声明 | 放行(限定精度) |
| 电商后台读位置 | 无业务场景 | 拒绝 |
| 后台高频读通讯录 | 频次异常 | 拒绝 + 告警 |
2.4 异常网络行为识别
应用网络请求
   │
   ▼
行为特征提取
   │
   ├── 域名信誉:恶意/钓鱼域名 → 高危
   ├── 协议检测:明文HTTP(无TLS)→ 高危
   ├── 端口异常:非标准端口 → 高危
   ├── 广告追踪:tracker 域名 → 中危
   └── 正常 HTTPS API → 低危
   │
   ▼
分级处置(阻断/告警/放行)
常见异常网络特征与处置:
| 特征 | 示例 | 处置 |
|---|---|---|
| 恶意/钓鱼域名 | 仿冒官网域名 | 阻断 |
| 明文 HTTP 流量 | http:// 明文请求 | 阻断 + 提示 |
| 非标准端口 | 访问 4444 端口 | 告警 |
| 广告追踪域名 | 行为采集 SDK 域名 | 中危告警 |
| 高频连接切换 | 频繁换 IP/域名 | 告警 |
三、典型攻击场景还原
3.1 场景一:流氓应用后台驻留偷数据
攻击者操作:
1. 恶意应用开机自启动,无前台活动
2. 持续占用 CPU 做挖矿/数据采集
3. 后台高频读取位置和通讯录

被拦截的环节:
① 驻留检测:无前台 + CPU>10% + 无正当理由 → 判定可疑
② 隐私拦截:后台高频访问通讯录 → 直接拒绝
③ 处置:系统冻结后台运行 + 提示用户卸载
3.2 场景二:后台偷偷上传通讯录
攻击者操作:
1. 应用获权后把通讯录批量打包
2. 通过后台任务偷偷上传到恶意服务器

被拦截的环节:
① 网络识别:上传目标为恶意/未备案域名 → 高危阻断
② 隐私拦截:后台读取通讯录被系统拒绝
③ 即使上传成功,审计日志记录全链路,可溯源
3.3 场景三:广告 SDK 违规采集
攻击者操作:
1. 应用内嵌广告 SDK 后台采集行为数据
2. 高频访问广告追踪域名

被拦截的环节:
① 网络识别:识别到 tracker 域名 → 中危告警
② 系统提示用户"该应用后台频繁联网"
③ 用户可在权限面板一键关闭该应用的后台权限
四、实战落地
对应 Demo 页面:entry/src/main/ets/pages/BackgroundControlDemo.ets
Demo 包含三个 Tab:
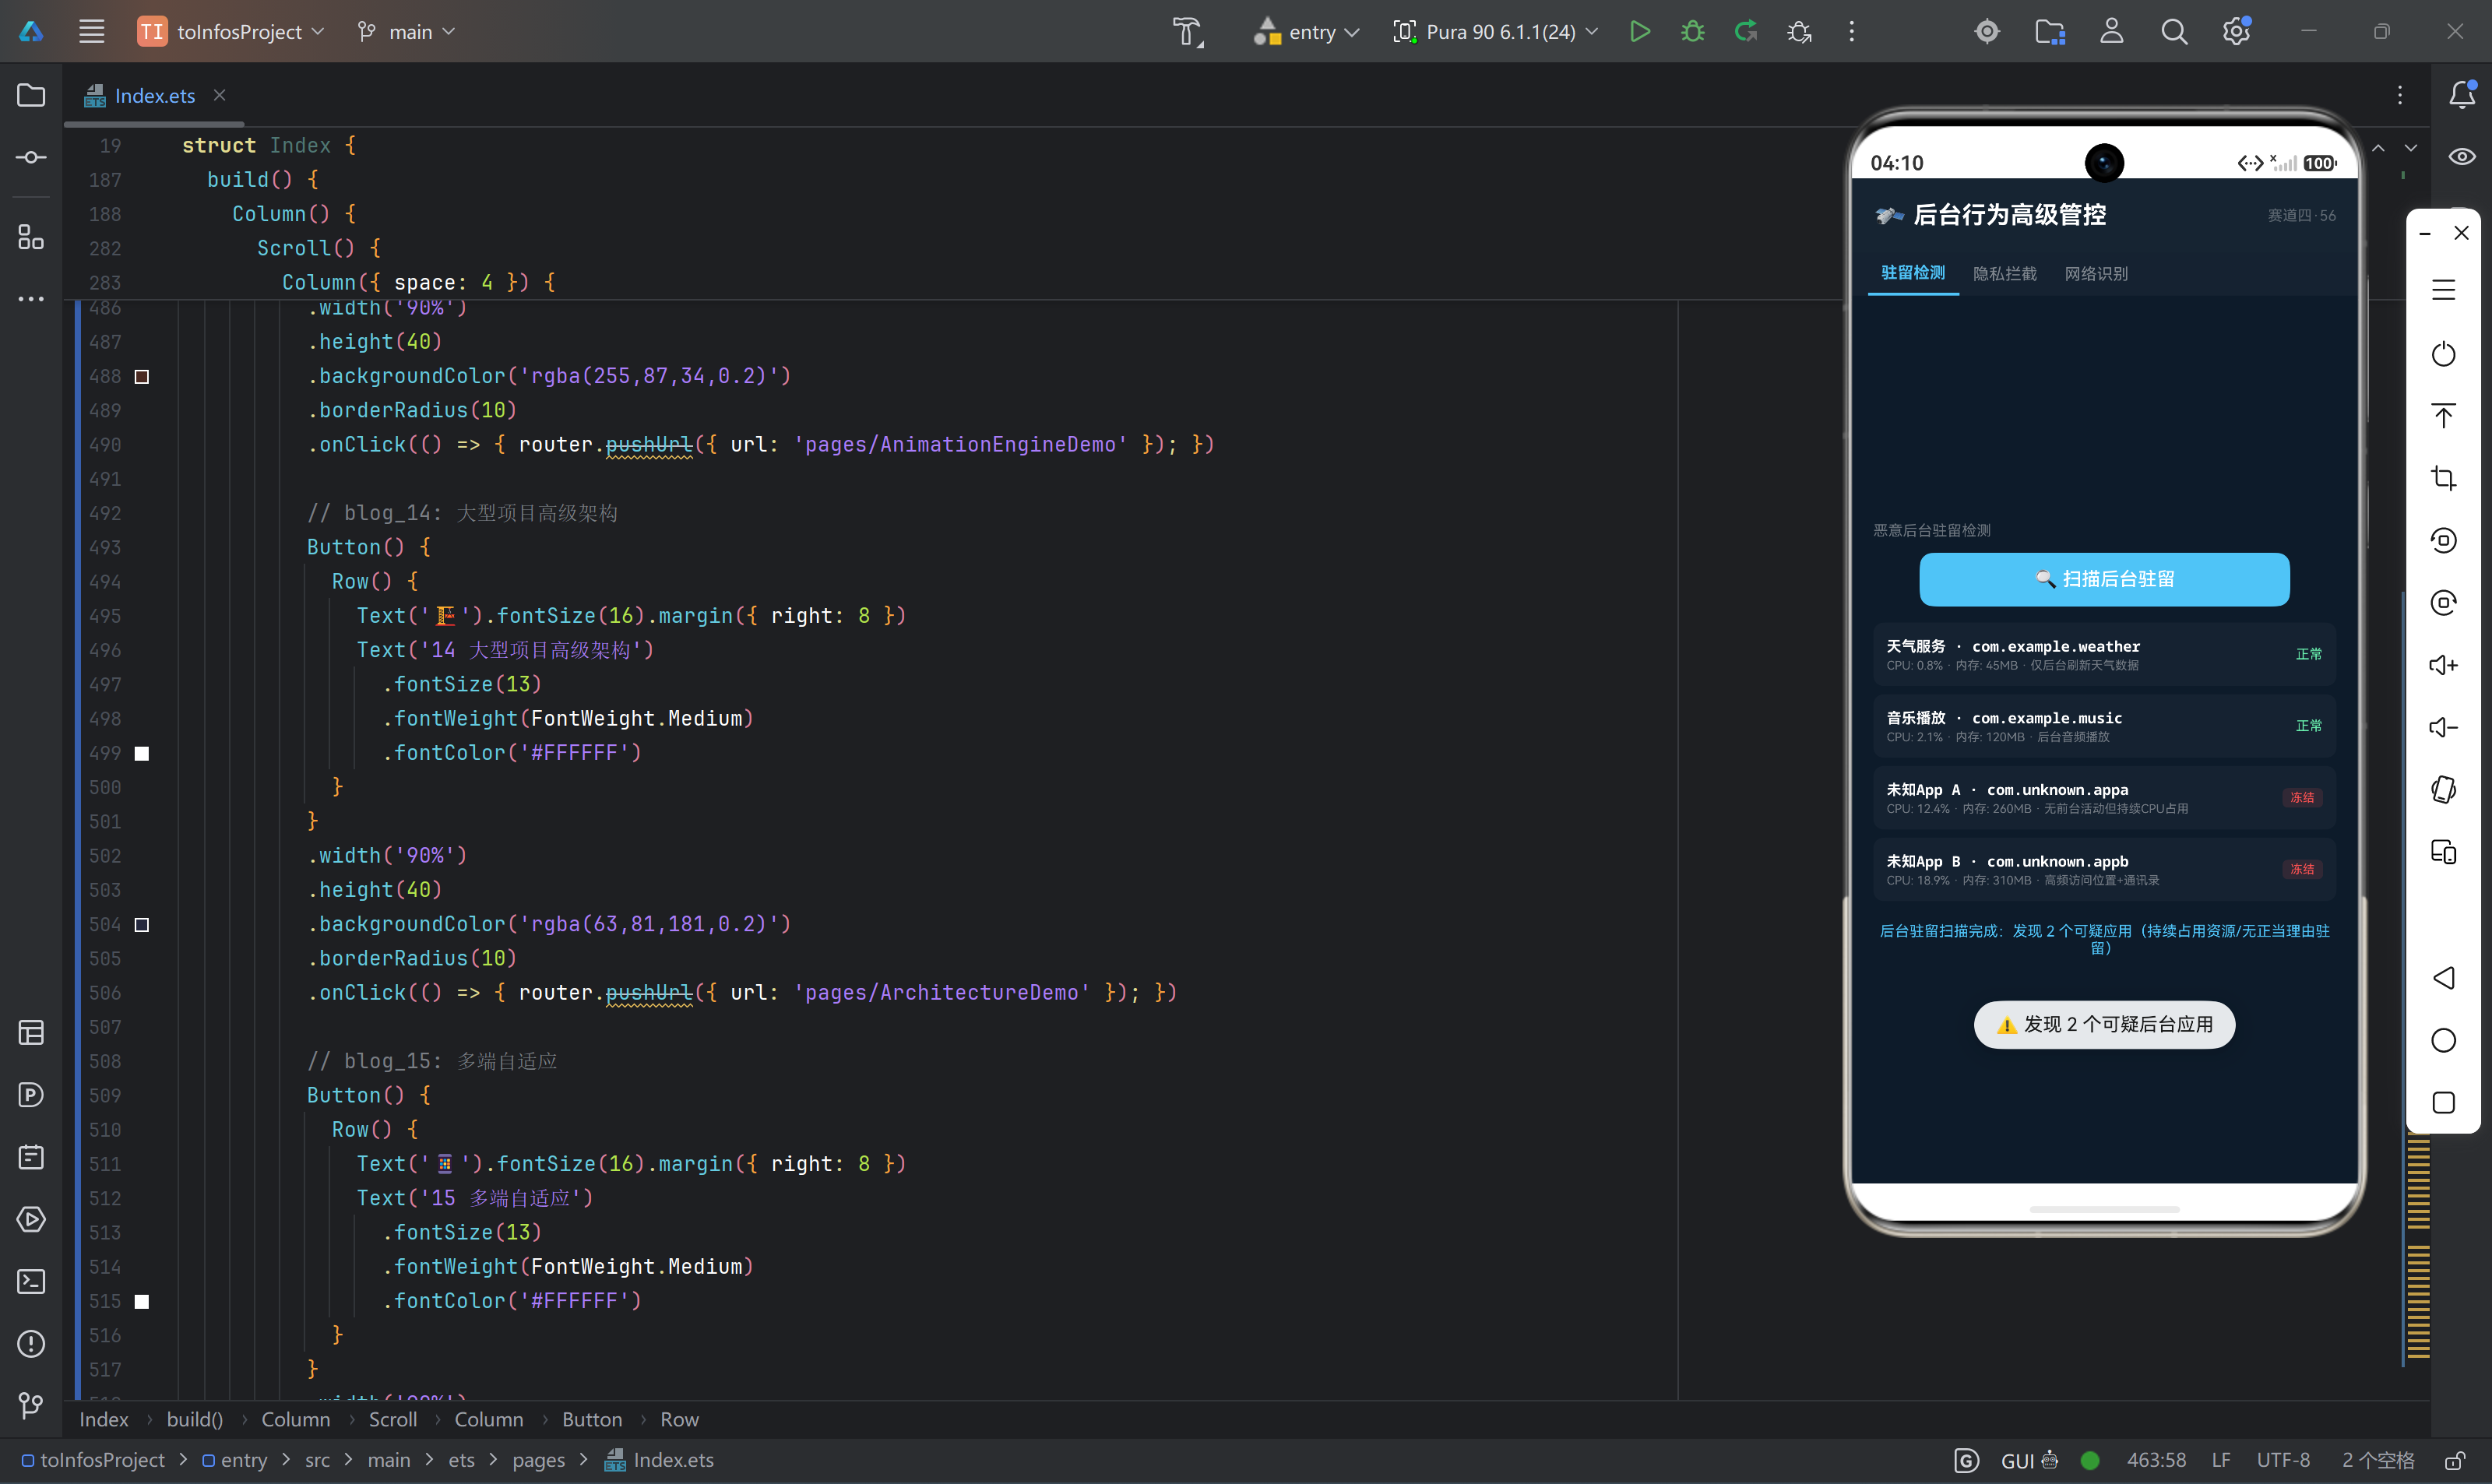
- 驻留检测:展示各应用后台运行状态(CPU/内存/风险评级),支持扫描后台驻留与冻结可疑应用
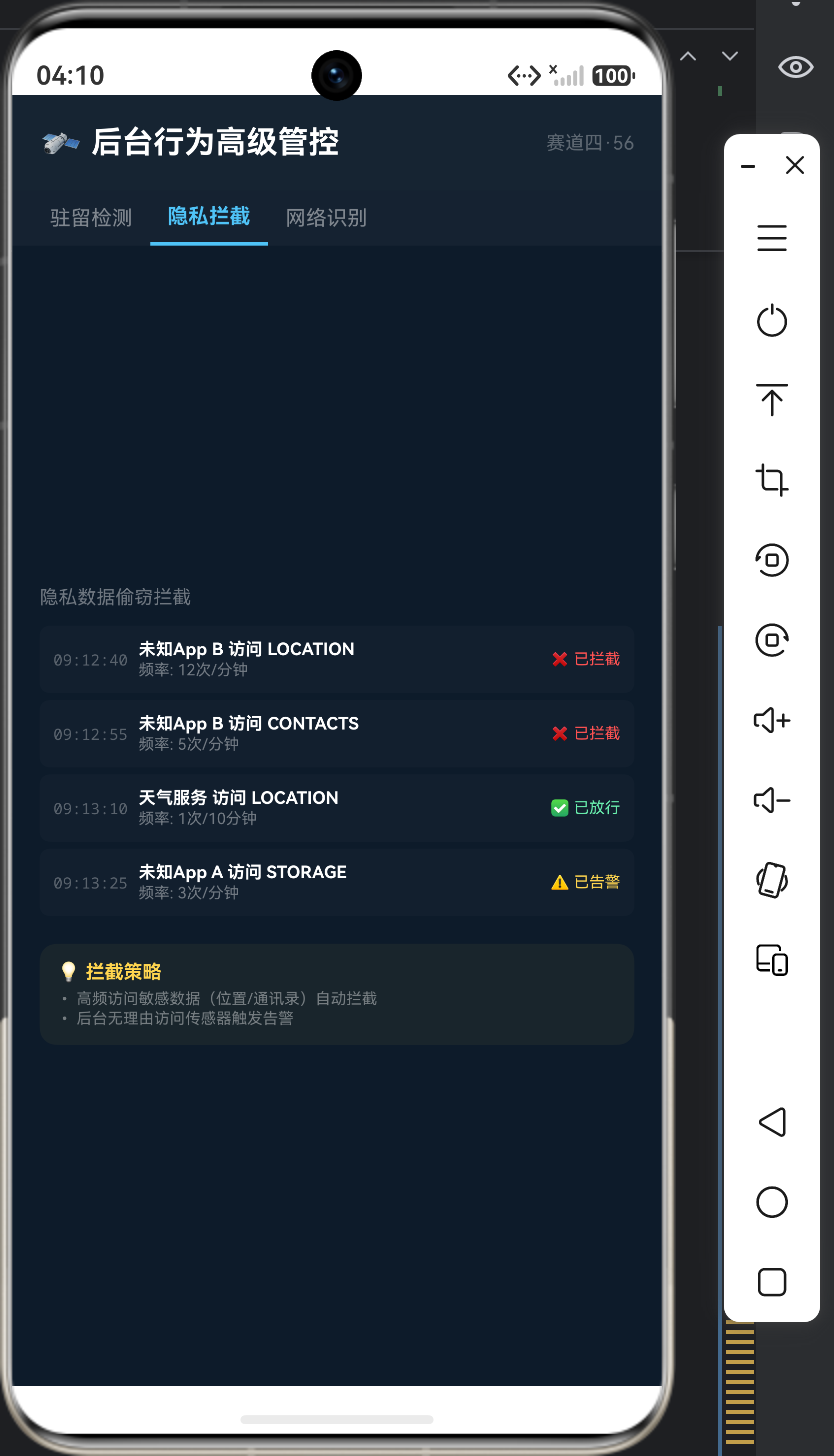
- 隐私拦截:展示隐私数据访问记录(谁在何时高频访问位置/通讯录,是否被拦截),演示拦截策略
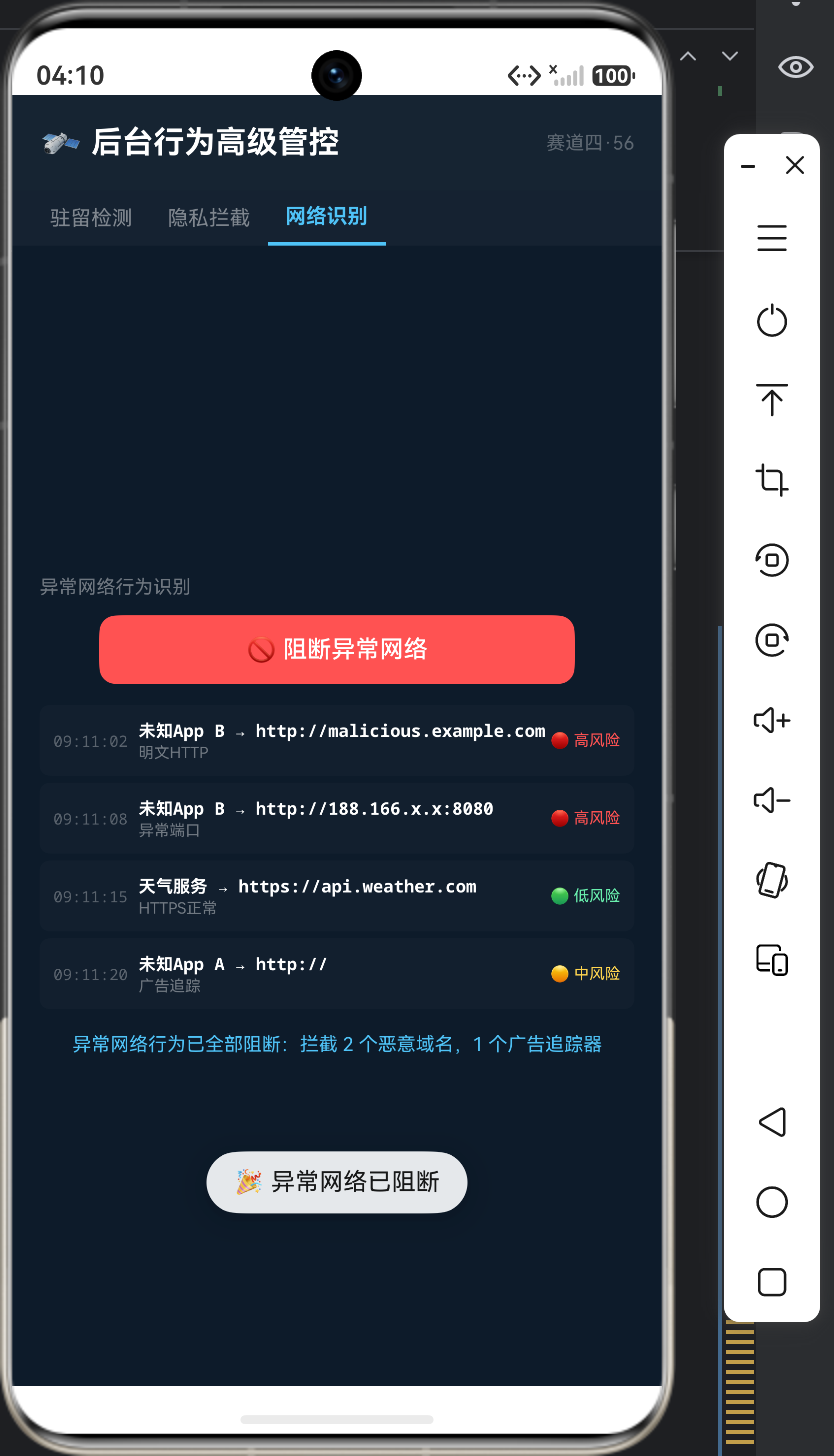
- 网络识别:展示网络行为分析(恶意域名/明文HTTP/广告追踪),支持一键阻断异常网络
// Demo 核心:扫描后台驻留
private scanBackground(): void {
  let suspicious: number = 0;
  for (let i: number = 0; i < this.bgApps.length; i++) {
    if (this.bgApps[i].risk === '可疑' || this.bgApps[i].risk === '恶意') {
      suspicious++;
    }
  }
  this.controlSummary = '后台驻留扫描完成:发现 ' + suspicious.toString() +
    ' 个可疑应用(持续占用资源/无正当理由驻留)';
}

// 冻结恶意应用
private blockApp(appName: string): void {
  // 停止后台运行并撤销其访问权限
  this.controlSummary = '已冻结 ' + appName + ':停止后台运行并撤销其访问权限';
}
4.1 正向:如何做合规的后台任务
正常应用的后台功能不会被误杀,前提是使用系统合规接口:
| 业务场景 | 合规方案 | 说明 |
|---|---|---|
| 音乐播放 | 长时任务(continuousTask) | 声明后系统允许后台播放 |
| 文件下载 | 长时任务 + 前台通知 | 任务可被系统管理 |
| 定时同步 | 延迟任务(deferredTask) | 低频批量执行 |
| 位置提醒 | 地理围栏(系统级) | 系统级定位,不占应用 |
| 推送 | 系统推送通道 | 不驻留进程 |
核心原则:后台逻辑交给系统调度,不要自己搞常驻进程;能合并的任务合并执行,降低唤醒频率;后台任务在关键节点展示前台通知,让用户知情。
五、合规后台任务的工程化实践
5.1 后台任务类型的选择矩阵
| 业务场景 | 建议任务类型 | 注意点 |
|---|---|---|
| 音乐/视频播放 | 长时任务 + 前台服务通知 | 必须显示持续通知,否则被判定异常 |
| 大文件下载 | 长时任务(下载类型) | 任务进度要汇报给系统 |
| 定时数据同步 | 延迟任务(deferredTask) | 触发窗口由系统决定,不要假设精确时刻 |
| 位置到达提醒 | 地理围栏 | 系统级定位,不占用应用进程 |
| 消息推送 | 系统推送通道 | 不驻留进程,系统统一管理 |
| 周期数据清理 | 延迟任务 + 低频窗口 | 合并执行,降低唤醒频率 |
5.2 长时任务的生命周期管理
使用长时任务(continuousTask)的正确姿势:
应用启动长时任务
   ├── 声明任务类型(播放/下载/导航等)
   ├── 展示前台通知(用户可见)
   ├── 任务执行中 → 系统保障资源
   ├── 任务结束 → 主动停止并移除通知
   └── 异常中断 → 系统回调通知应用处理
常见错误:任务结束忘了调用停止接口,通知栏一直挂着,资源持续被占用——这会让系统判定为"异常驻留",反而触发管控。
5.3 唤醒频率的工程约束
高频自唤醒是后台管控的重点打击对象。工程上的约束手段:
- 合并唤醒:把多个定时任务合并到一个低频窗口(如所有同步任务统一在 30 分钟窗口内执行)
- 批处理:数据上传打包批量发送,而不是逐条请求
- 智能退避:后台同步失败时指数退避重试(1min/2min/4min…),不无限重试
- 前台优先:同步等耗时操作尽量在前台触发,后台只做兜底
- 系统调度优先:能用系统调度(延迟任务/推送)就不要自建定时器
5.4 被系统管控后的优雅降级
应用被系统限制后台后,正确的做法是"接受 + 降级 + 通知",而不是对抗:
被限制后台
   ├── 停止非必要后台任务(减少系统压力)
   ├── 核心功能降级(推送改走系统通道)
   ├── 通知用户"后台功能受限,请手动开启"
   └── 引导用户在系统设置中调整(如允许后台活动)
对抗性唤醒(互相拉起、保活)是高压红线:轻则被系统持续冻结,重则被应用商店下架。
六、避坑速查
| 坑 | 现象 | 原因 | 解决 |
|---|---|---|---|
| 后台任务被系统杀掉 | 播放/下载中断 | 未用合规后台任务接口 | 使用系统后台任务能力(长任务/延迟任务) |
| 误冻结正常应用 | 天气不更新了 | 判定过严 | 白名单机制 + 分级处置 |
| 拦截后应用崩溃 | 应用未处理权限拒绝 | 硬编码假设有权限 | 降级策略:无权限时用粗粒度数据 |
| 高频唤醒被系统惩罚 | 应用被限制后台 | 自唤醒过多 | 合并任务、低频批量处理 |
| 告警刷屏 | 真实异常被淹没 | 阈值过低 | 动态阈值 + 频控 |
| 后台定位被拒 | 导航功能异常 | 未声明业务场景 | 声明定位用途 + 前台时申请 |
| 依赖常驻进程 | 进程被杀功能失效 | 用进程保活方案 | 改为系统任务 + 推送通道 |
| 长任务忘停止 | 通知常驻、资源占用 | 未调停止接口 | 任务结束钩子统一停止 |
| 同步失败无限重试 | 流量耗尽、被判定恶意 | 无重试退避 | 指数退避 + 次数上限 |
| 对抗系统管控 | 应用被持续冻结 | 互相拉起保活 | 停止对抗,走合规降级 |
6.1 后台行为的监控与自省
除了被动接受系统管控,应用还可以主动监控自己的后台行为,防患于未然:
- 后台任务审计:记录所有后台任务的类型、时长、资源占用,异常波动时自查
- 自唤醒检测:统计自身唤醒频率,超过阈值主动收敛
- 网络行为自查:检查是否有异常域名/端口访问(可能是 SDK 埋雷)
- 敏感权限后台使用:后台使用定位/麦克风等权限时主动降级
自查工具化:把后台行为统计做成内部工具页(debug 版可见),发版前检查一次,把"被系统管控"的风险消灭在上线前。
七、总结
后台行为管控的三层防线:
- 驻留检测:识别无正当理由的 CPU/内存占用,可冻结
- 隐私拦截:监控敏感数据访问频率,高频即拦截
- 网络识别:分析网络行为特征,异常即阻断
落地建议:
- 正常业务用系统后台任务接口,避免被误判
- 敏感权限申请后,后台使用要克制(低频、合并)
- 被系统限制后台时优雅降级,不做对抗性唤醒
- 定期检查应用内集成的第三方 SDK 的后台行为,及时清理违规采集
后台行为管控的本质不是"限制应用",而是"让正当业务有路走、让恶意行为无处藏"。理解系统规则并主动合规,比事后对抗高效得多。

作为“人工智能6S店”的官方数字引擎,为AI开发者与企业提供一个覆盖软硬件全栈、一站式门户。
更多推荐
 8
 0
- 0


 已为社区贡献45条内容

所有评论(0)